Une attaque par USB Drop, où des attaquants laissent des clés USB pour que des victimes non méfiantes les trouvent et les connectent à leurs ordinateurs, est une menace cybernétique importante souvent sous-estimée. Bien que les clés USB soient très utiles pour stocker et transférer des données, elles servent également de puissants vecteurs pour des cyberattaques. En entreprise, le scénario est d'autant plus réaliste qu'il vise des collaborateurs, sur site, et teste un réflexe.
Points clés
- Une attaque USB Drop repose sur le comportement humain : 45 % des participants de l'étude de 2016 ont branché une clé trouvée, même en connaissant les risques.
- Trois techniques existent : l'ingénierie sociale, le détournement HID et l'exploitation d'un zero-day du pilote USB.
- Le support change, le réflexe reste : USB, QR code ou ClickFix contournent la passerelle email. Une simulation en conditions réelles est le seul moyen de mesurer ce réflexe.
Dans cet article, nous allons explorer les différents types d'attaques USB Drop, leurs conséquences potentielles, et comment vous protéger vous-même et votre entreprise.
Quels sont les différents types d'attaques USB Drop ?
Les attaques USB Drop se divisent généralement en trois catégories principales. Chaque type repose sur la capacité de convaincre la victime de connecter la clé USB à son ordinateur. Le comportement humain joue donc un rôle crucial dans la réussite d'une attaque par USB Drop.
#1 Utiliser l'ingénierie sociale pour exécuter des fichiers malveillants
L'ingénierie sociale est une technique visant à manipuler les individus pour les inciter à cliquer sur des fichiers malveillants présents sur un appareil USB Drop. Les fichiers peuvent avoir des noms accrocheurs comme TopSecret.html ou CodesAcces.xls, éveillant la curiosité de la victime et augmentant les chances qu'elle ouvre les fichiers.
Une fois ouverts, ces fichiers peuvent exécuter des malwares ou rediriger la victime vers un site de phishing, compromettant ainsi sa sécurité. Bien que les antivirus puissent parfois bloquer le malware, les redirections vers des sites de phishing passent souvent inaperçues, ce qui en fait une méthode sournoise dans un scénario d'attaque USB Drop.
#2 Détournement HID : Faire passer la clé pour un clavier USB
Le détournement de périphérique d'entrée humaine (Human Interface Device ou HID) est une méthode où la clé USB est déguisée en clavier. Lorsqu'elle est insérée, l'ordinateur reconnaît à tort la clé comme un dispositif d'entrée légitime. Elle envoie alors des commandes malveillantes à l'ordinateur, comme si un pirate invisible tapait sur un clavier.
Un exemple célèbre est le dispositif Rubber Ducky, souvent utilisé dans les attaques USB Drop pour exécuter des scripts préprogrammés qui compromettent le système.
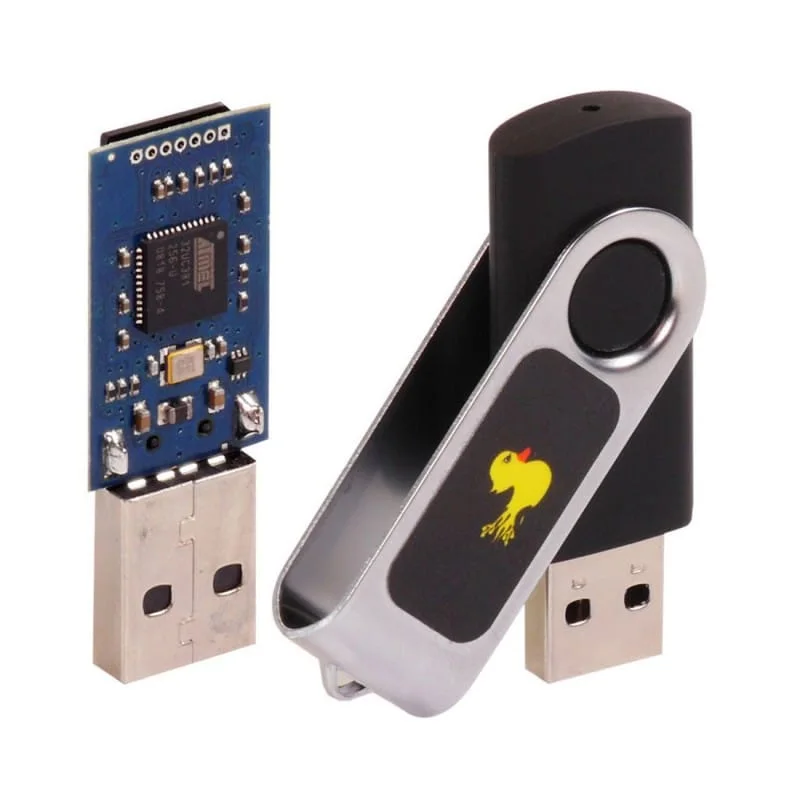
Le Rubber Ducky est un outil populaire utilisé dans les attaques USB Drop basées sur le HID.
#3 Exploitation d'une vulnérabilité du pilote USB : le zero-day du pilote
Le troisième type d'attaque USB Drop consiste à exploiter les vulnérabilités zero-day des pilotes USB. Ces vulnérabilités sont des failles non corrigées que les attaquants peuvent utiliser pour exécuter du code non autorisé sur l'ordinateur de la victime dès que la clé USB est connectée.
Le code malveillant intégré dans l'appareil USB Drop exploite la faille du pilote USB pour lancer une attaque, permettant aux attaquants d'accéder à l'ordinateur ou au réseau de la victime.
Les attaques USB Drop fonctionnent-elles ?
En 2016, des chercheurs ont mené une expérience d'USB Drop en dispersant 300 clés USB sur le campus de l'Université de l'Illinois à Urbana-Champaign. Ils ont suivi combien de ces clés USB ont été connectées à des ordinateurs et ont interrogé les participants par la suite. L'étude reste la référence sur le sujet, et ses conclusions n'ont pas été contredites depuis. Ce qui a changé n'est pas le comportement humain mais le contexte : le même ressort de curiosité et de serviabilité alimente aujourd'hui les leurres par QR code et les demandes ClickFix, qui n'existaient pas en 2016.
Voici les principales conclusions :
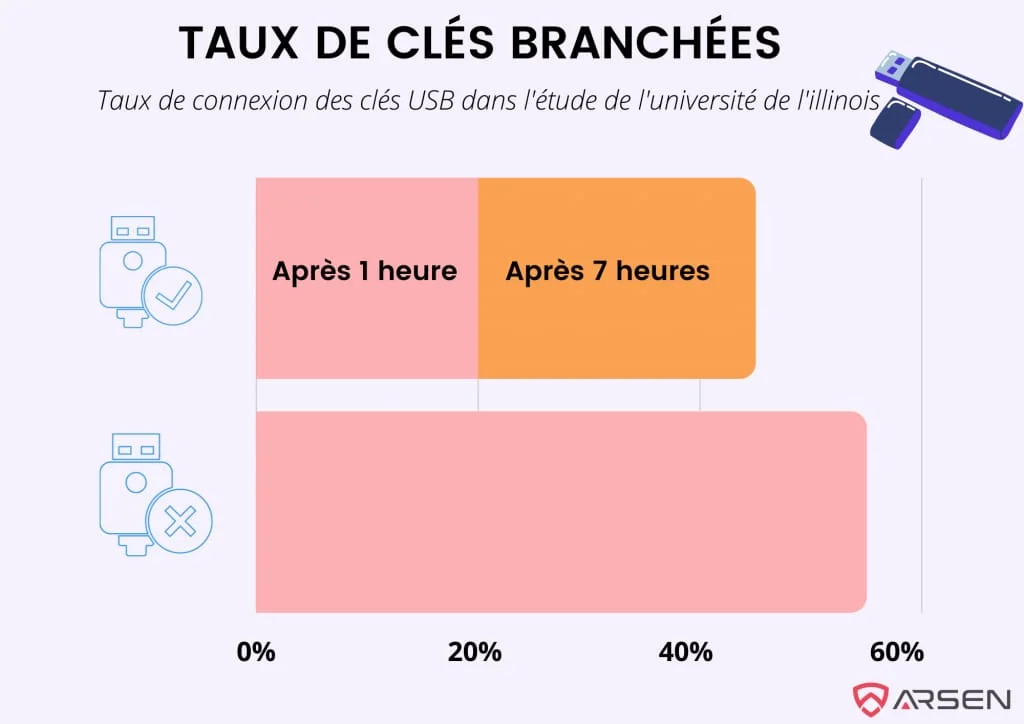
- 20 % des clés USB ont été branchées dans l'heure, et 25 % supplémentaires dans les six heures suivantes.
- 48 % des individus ayant connecté les clés USB ont ouvert ou exécuté des fichiers sur celles-ci.
Pourquoi les attaques USB Drop réussissent-elles ?
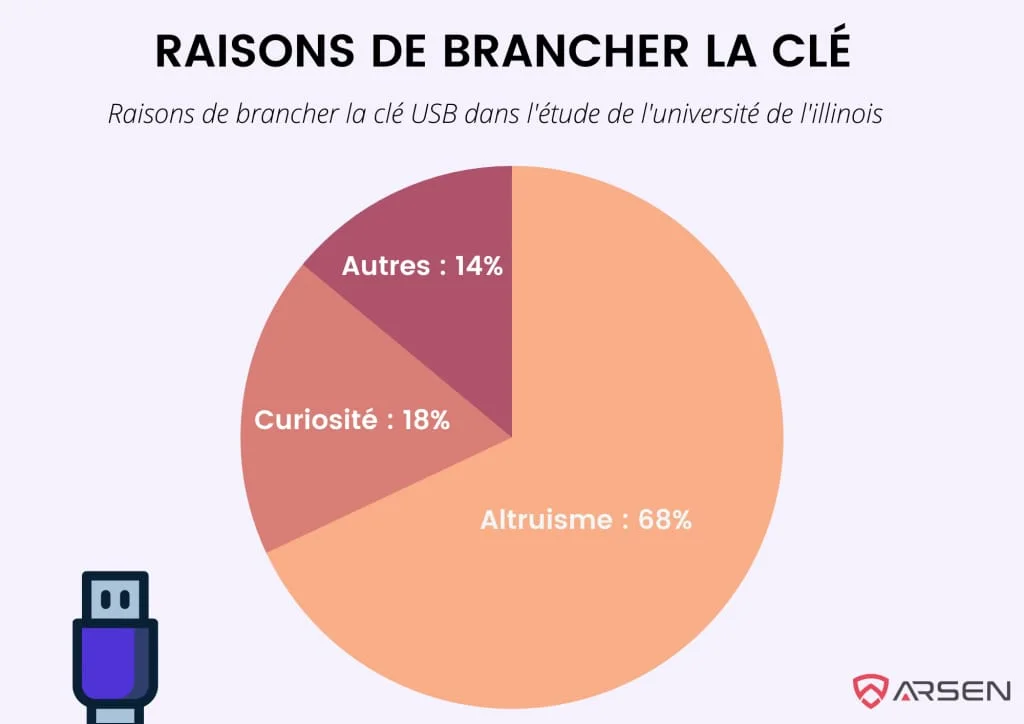
L'étude a révélé que 68 % des répondants ont connecté les clés USB pour des raisons altruistes : ils voulaient retrouver le propriétaire de la clé. 18 % ont admis que leur curiosité les avait poussés à les brancher. Fait intéressant, attacher des clés physiques à la clé USB augmentait les chances qu'elle soit ramassée et utilisée, les gens pensant qu'elle avait réellement été perdue.
Même avec les risques connus, 45 % des participants ont connecté les appareils USB Drop, ce qui montre un manque généralisé de sensibilisation aux dangers des attaques par clé USB.
Si vous trouviez demain une clé USB avec votre prénom dessus, que feriez-vous ?
Le vrai enseignement : le support change, le réflexe reste
Ce que l'étude mesure n'est pas un problème de clés USB. C'est un mécanisme de décision : un objet inattendu arrive, la curiosité ou la serviabilité l'emporte, et l'action est faite avant toute vérification.
Ce mécanisme est exactement celui que trois techniques actuelles exploitent, sans aucune clé USB :
- Le QR code. Un support physique ou visuel qui déplace la charge utile sur un téléphone personnel, hors de toute surveillance.
- Le leurre ClickFix. L'utilisateur exécute lui-même une commande qu'on lui demande de coller. Microsoft le place désormais en tête des techniques d'accès initial, à 47 %, devant le phishing à 35 %.
- L'appel de faux support informatique. Même ressort de serviabilité, appliqué à une voix. Google attribue 23 % des compromissions cloud à des appels de vishing.
Dans les quatre cas, aucune passerelle de messagerie n'est traversée et aucune pièce jointe n'est analysée. La décision humaine est le point de contrôle, et c'est donc la seule chose qui puisse être testée utilement.
Comment simuler une attaque USB Drop
L'exercice est simple à monter et les résultats sont parlants, notamment auprès d'une direction.
- Préparer les supports. Des clés contenant un fichier au nom accrocheur qui déclenche uniquement une page de remontée, sans charge utile. Un petit trousseau de clés attaché à la clé USB augmente nettement le taux de ramassage, comme l'étude le montre.
- Choisir les emplacements. Parking, hall d'accueil, salles de réunion, espaces fumeurs. Les zones de passage entre l'extérieur et l'intérieur sont les plus productives.
- Mesurer trois choses. Combien de clés sont branchées, combien de fichiers sont ouverts, et combien de collaborateurs signalent la clé trouvée au lieu de la brancher. Le troisième chiffre est le plus intéressant et presque jamais suivi.
- Débriefer immédiatement. La page de remontée explique ce qui vient de se passer. Le réflexe se construit au moment de l'erreur, pas trois mois plus tard en salle de formation.
À noter : un exercice USB révèle souvent autre chose que le taux de branchement. Il montre quels postes sont accessibles, quels ports sont actifs et quelles machines non inventoriées circulent dans les locaux.
En savoir plus sur la simulation de phishing →
Conséquences possibles d'une attaque USB Drop
Une attaque réussie par USB Drop peut avoir de graves conséquences, allant des violations de données à la destruction matérielle. Voici quelques résultats potentiels :
Extraction d'informations sensibles
Les cybercriminels peuvent utiliser un USB Drop pour extraire des données sensibles telles que des mots de passe, des informations personnelles et des détails financiers. Ils conçoivent souvent le malware pour cibler des types de fichiers ou des répertoires spécifiques, siphonnant rapidement des informations précieuses.
Accès à distance
Une attaque USB Drop peut entraîner l'installation d'un RAT (Remote Access Tool), permettant à l'attaquant de contrôler à distance l'ordinateur infecté et les appareils connectés, tels que les webcams, microphones et claviers.
Destruction du matériel
Certains appareils USB Drop, appelés "USB Killers", peuvent détruire physiquement le matériel auquel ils sont branchés en envoyant une décharge électrique à haute tension via le port USB. Cette surcharge grille la carte mère, rendant l'ordinateur inutilisable.
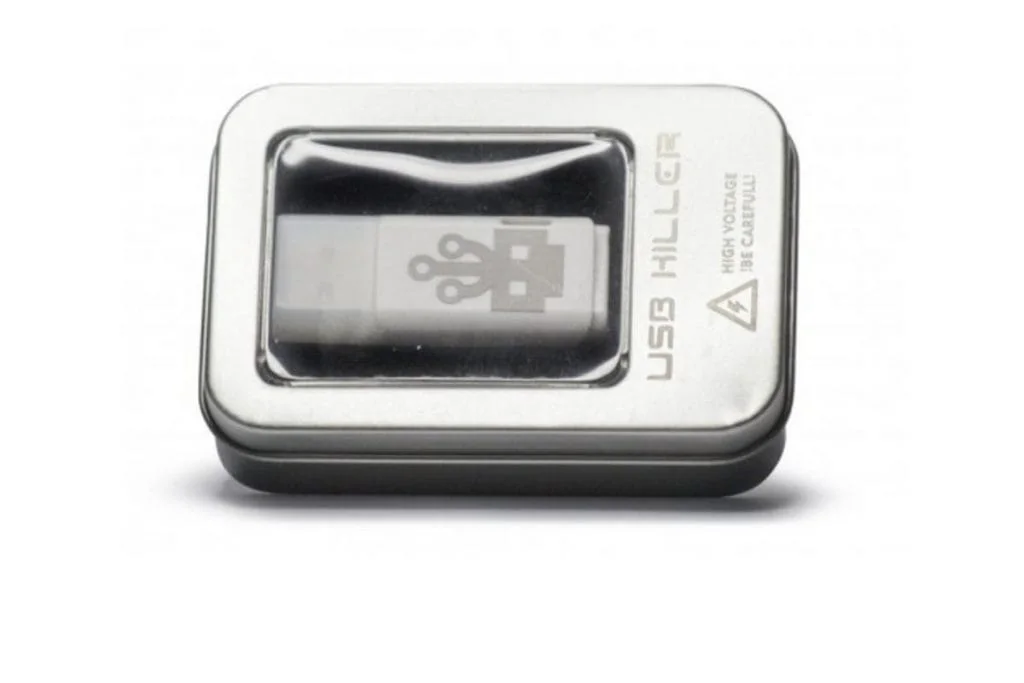
Les USB Killers peuvent détruire instantanément le matériel lors d'attaques USB Drop.
Exemples d'attaques USB Drop
Attaque militaire américaine de 2008 : Un USB Drop a infiltré un ordinateur militaire américain, se propageant sans être détecté et compromettant des données confidentielles.
Stuxnet (2009) : Stuxnet, un virus sophistiqué, a été livré via un USB Drop dans des installations nucléaires iraniennes, causant des dommages aux centrifugeuses utilisées pour l'enrichissement de l'uranium.
8 conseils pour se protéger contre les attaques USB Drop
Voici huit stratégies essentielles pour se protéger des attaques USB Drop :
- Sensibiliser : Informez votre équipe des dangers des appareils USB Drop et de l'importance de ne pas utiliser de clés USB non identifiées. L'information seule ne suffit pas : l'étude montre que 45 % des participants ont branché la clé tout en connaissant les risques. L'écart entre savoir et faire est précisément ce qu'une mise en situation vient combler.
- Utiliser des stations de transfert sécurisées : Déployez un dispositif sécurisé, comme Hogo, pour analyser les données des clés USB avant de les laisser entrer dans votre réseau.
- Protection antivirus : Installez et mettez à jour des logiciels antivirus capables de scanner les périphériques USB pour détecter les malwares.
- Réaction immédiate : Si une clé USB suspecte est connectée, déconnectez l'appareil du réseau et contactez immédiatement le service informatique.
- Désactiver l'autorun : Assurez-vous que les fonctionnalités d'autorun sont désactivées pour empêcher les appareils USB d'exécuter automatiquement du code malveillant.
- Attention aux chargeurs USB : Évitez d'utiliser des chargeurs USB inconnus, car ils peuvent également être utilisés dans les attaques USB Drop (via le juice jacking).
- Désactiver les ports USB inutilisés : Désactivez les ports USB sur les appareils qui n'en ont pas besoin pour minimiser les vecteurs d'attaque potentiels.
- Formation complète à la sécurité : Mettez en place une formation régulière en cybersécurité couvrant les attaques USB Drop, le phishing et d'autres menaces.
La clé pour prévenir les attaques USB Drop est la vigilance. En éduquant votre équipe et en mettant en œuvre des mesures de sécurité robustes, vous pouvez réduire les risques associés aux clés USB malveillantes.
Questions fréquentes
-
Une attaque où l'attaquant abandonne volontairement des clés USB piégées à proximité de sa cible, en comptant sur le fait qu'un collaborateur les ramasse et les branche. Trois variantes existent : l'exécution de fichiers malveillants par ingénierie sociale, le détournement HID où la clé se fait passer pour un clavier, et l'exploitation d'une faille zero-day du pilote USB.
-
Oui. L'étude de référence menée à l'Université de l'Illinois en 2016 a mesuré 20 % de clés branchées dans l'heure et 45 % au total. 48 % des personnes ayant branché une clé ont ouvert ou exécuté un fichier. La motivation principale n'était pas la curiosité mais la serviabilité : 68 % cherchaient à retrouver le propriétaire.
-
Désactiver l'autorun, désactiver les ports USB inutilisés, déployer une station de décontamination pour les supports entrants, et surtout former les collaborateurs par la mise en situation. Une clé trouvée doit être remise au service informatique, jamais branchée.
-
Non, mais le principe est voisin. Le juice jacking passe par une borne ou un câble de recharge plutôt que par une clé abandonnée. Dans les deux cas, un support physique contourne la passerelle de messagerie et repose sur un geste de l'utilisateur. Voir notre article sur le juice jacking.
45 % des gens branchent une clé trouvée. Et vos équipes ?
L'écart entre connaître le risque et résister à la curiosité ne se comble pas en formation théorique. Testez vos locaux et vos collaborateurs en conditions réelles, puis débriefez au moment où la leçon porte. Découvrir la simulation d'attaque →