Thomas Le Coz

Thomas Le Coz

About Thomas Le Coz

Expert en ingénierie sociale, Thomas est le cofondateur d'Arsen.


Après avoir participé à la création des premières versions des fonctionnalités disponibles sur Arsen, il supervise désormais les opérations ventes et marketing.

Il partage le fruit de ses recherches au travers des articles du blog Arsen sur tous les sujets relatifs aux attaques d'ingénierie sociale (phishing, smishing, vishing) ainsi que l'impact de l'IA sur celles-ci.

Consultez notre charte éditoriale et transparence pour nos informations éditoriales et notre politique de correction.

Derniers articles de Thomas Le Coz
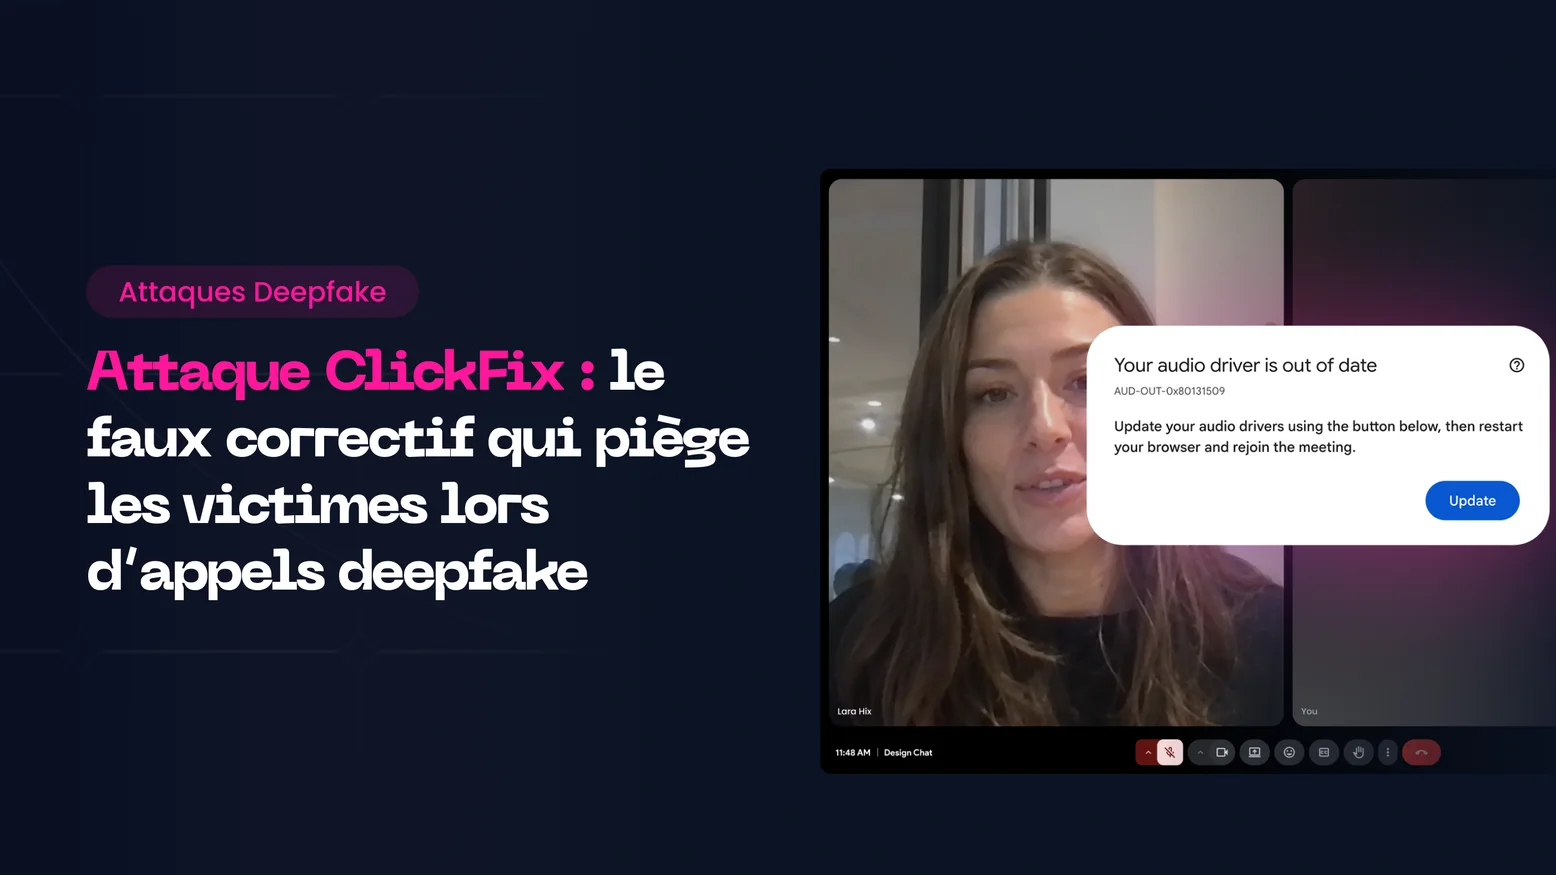
Attaque ClickFix en visio deepfake : la chaîne d'UNC1069, les signaux d'alerte et comment tester vos équipes sans risque.

Attaque ClickFix en visio deepfake : la chaîne d'UNC1069, les signaux d'alerte et comment tester vos équipes sans risque.

Une attaque ClickFix peut conclure un appel vidéo deepfake : le son coupe, une fausse mise à jour s'affiche et la victime exécute le code de l'attaquant. Voici comment.

 Cybersécurité des banques et des services financiers : 10 outils que tout RSSI devrait connaître

Cybersécurité des banques et des services financiers : 10 outils que tout RSSI devrait connaître

Dix outils utilisés par les RSSI des services financiers pour couvrir fraude, identité, données, email, voix et risque humain : rôle, profil et place dans la pile.

Pourquoi le vishing est devenu la principale menace cyber, et comment s’en protéger

Pourquoi le vishing est devenu la principale menace cyber, et comment s’en protéger

Le vishing a dépassé le phishing par e-mail comme vecteur d’attaque privilégié des cybercriminels en 2025. Le rapport M-Trends 2026 de Google et Mandiant confirme qu’il occupe désormais la 2ᵉ...

Sensibilisation à la cybersécurité et ISO 27001 : Un guide pratique de conformité

Sensibilisation à la cybersécurité et ISO 27001 : Un guide pratique de conformité

La formation cyber est essentielle pour la conformité ISO 27001. Notre plateforme propose des simulations IA (phishing, vishing, deepfakes) et des parcours adaptés aux rôles, avec suivi pour les...

Sensibilisation à la cybersécurité et conformité NIS2 : Sécuriser la dimension humaine dans les secteurs critiques

Sensibilisation à la cybersécurité et conformité NIS2 : Sécuriser la dimension humaine dans les secteurs critiques

La directive NIS2 impose une formation continue en cybersécurité pour les infrastructures critiques. Notre plateforme propose des simulations IA (phishing, vishing, deepfakes) et des parcours...
Comment la sensibilisation à la cybersécurité soutient la conformité RGPD

Comment la sensibilisation à la cybersécurité soutient la conformité RGPD

Depuis l’entrée en vigueur du Règlement général sur la protection des données (RGPD) en 2018, les organisations opérant dans ou desservant l’Union européenne sont soumises à des exigences strictes...

Vishing et le piège "Quick Assist" : comment des hackers ont détourné un outil Microsoft

Vishing et le piège "Quick Assist" : comment des hackers ont détourné un outil Microsoft

Une campagne de vishing détourne Microsoft Teams et Quick Assist pour déployer un malware fileless. Voici comment l’attaque se déroule, comment vérifier un appel du support IT et comment la tester.

Comment des centaines d’institutions financières ont été touchées par une campagne massive de phishing, et comment s’en prémunir

Comment des centaines d’institutions financières ont été touchées par une campagne massive de phishing, et comment s’en prémunir

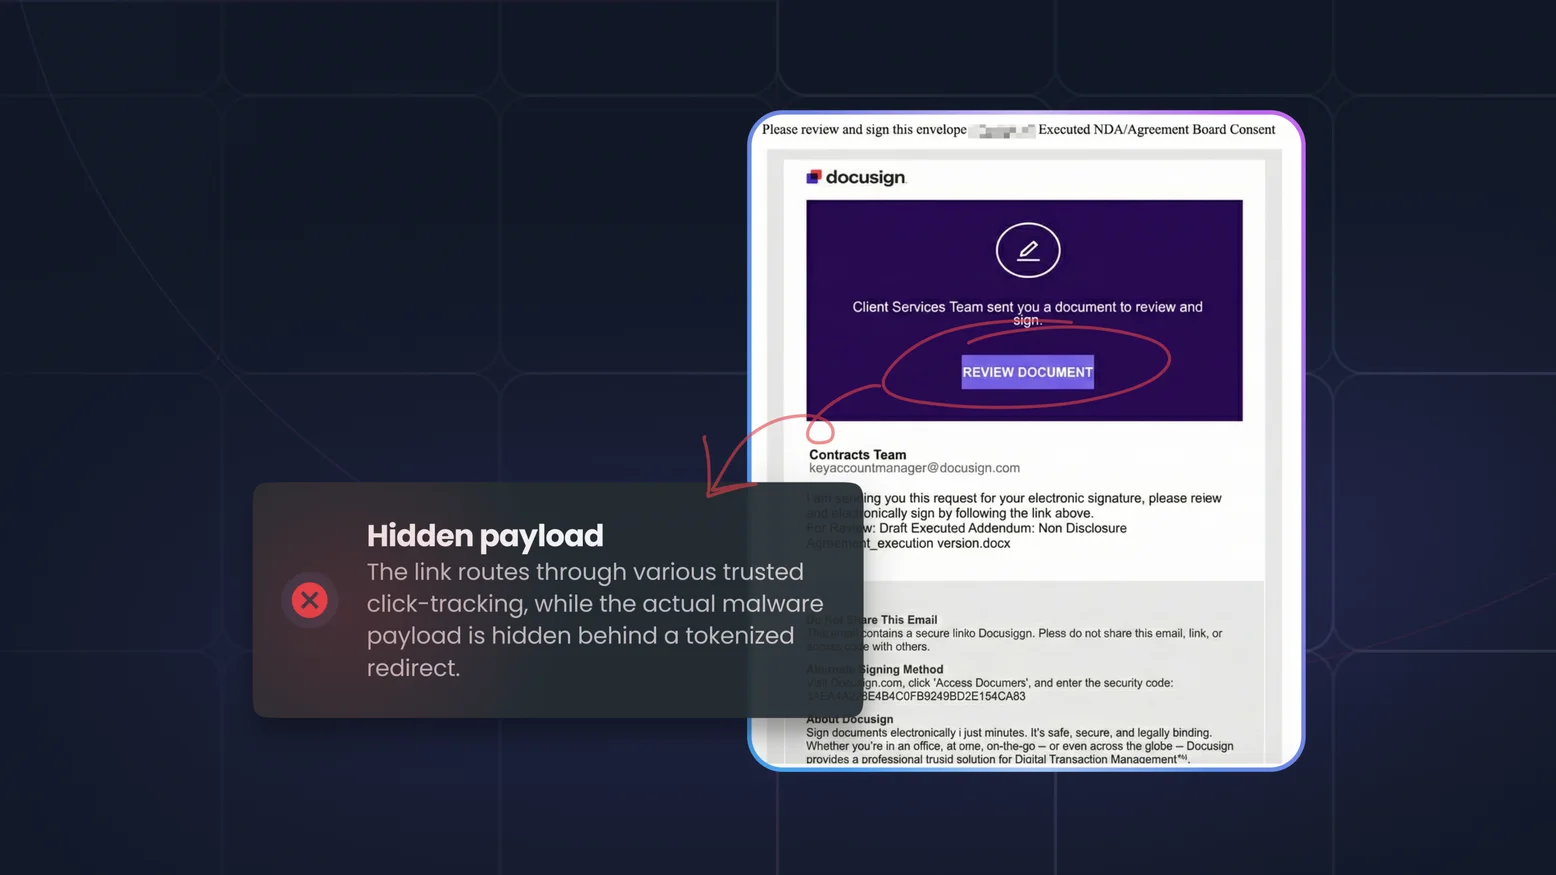
Une campagne de phishing massive a ciblé des institutions financières en usurpant des services de confiance comme Mimecast et DocuSign. Découvrez comment ces attaques contournent les filtres et...
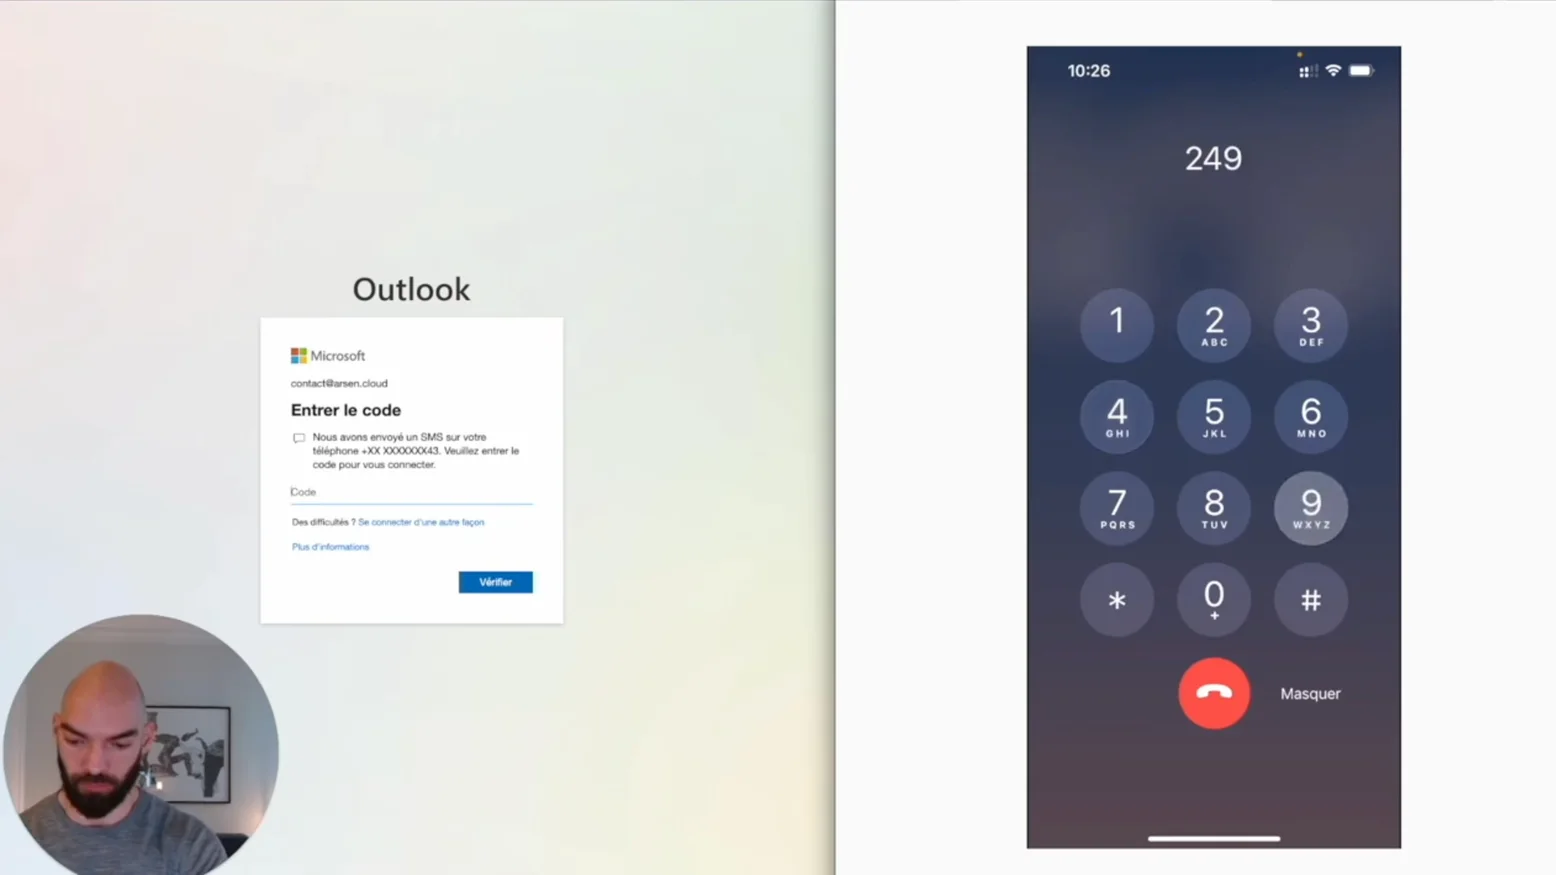
Contourner l'authentification multifacteur (MFA) avec un call bot

Contourner l'authentification multifacteur (MFA) avec un call bot

Les call bots, un type d'automatisation du vishing, peuvent être utilisés pour tromper les victimes et contourner l'authentification multifacteur (MFA). Voici comment.

Quel type de simulation de phishing choisir ?

Quel type de simulation de phishing choisir ?

Le phishing se présente sous différentes formes. Cela signifie que vous avez beaucoup de choix lorsqu'il s'agit de créer une simulation de phishing, et la plupart des entreprises ne savent pas...
Impact de l'IA sur les cyberattaques en 2024

Impact de l'IA sur les cyberattaques en 2024

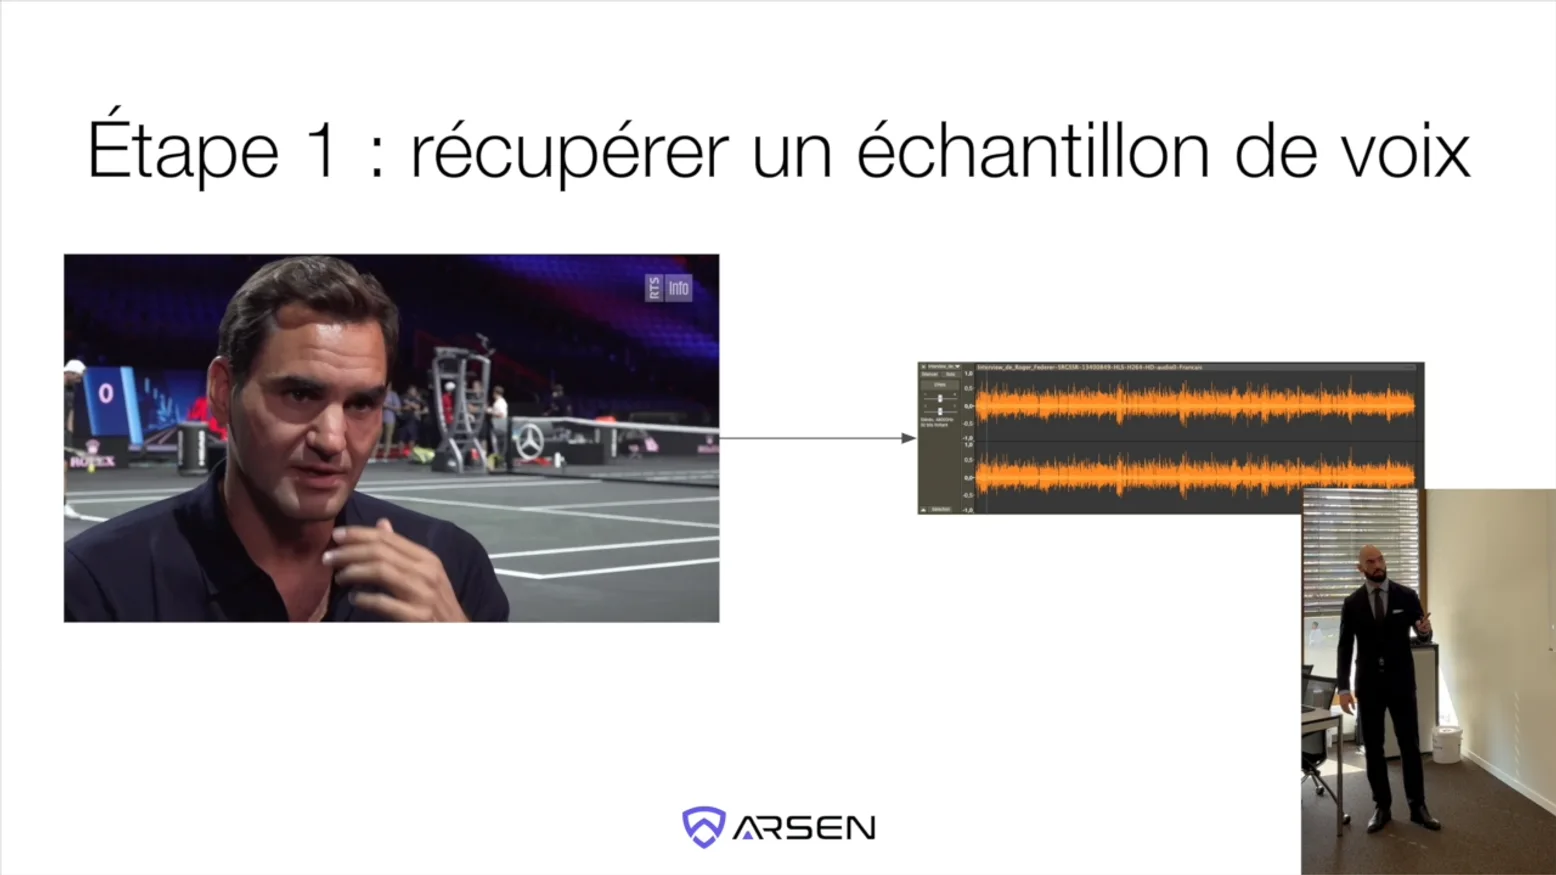
Conférence sur l'impact de l'IA sur les cyberattaques en 2024.
Phishing & IA : nouvelles attaques et nouvelles solutions

Phishing & IA : nouvelles attaques et nouvelles solutions

Dans cette discussion avec Benjamin Leroux d'Advens, nous explorons les changements amenés par l'IA générative au paysage des attaques de phishing et d'ingénierie sociale.