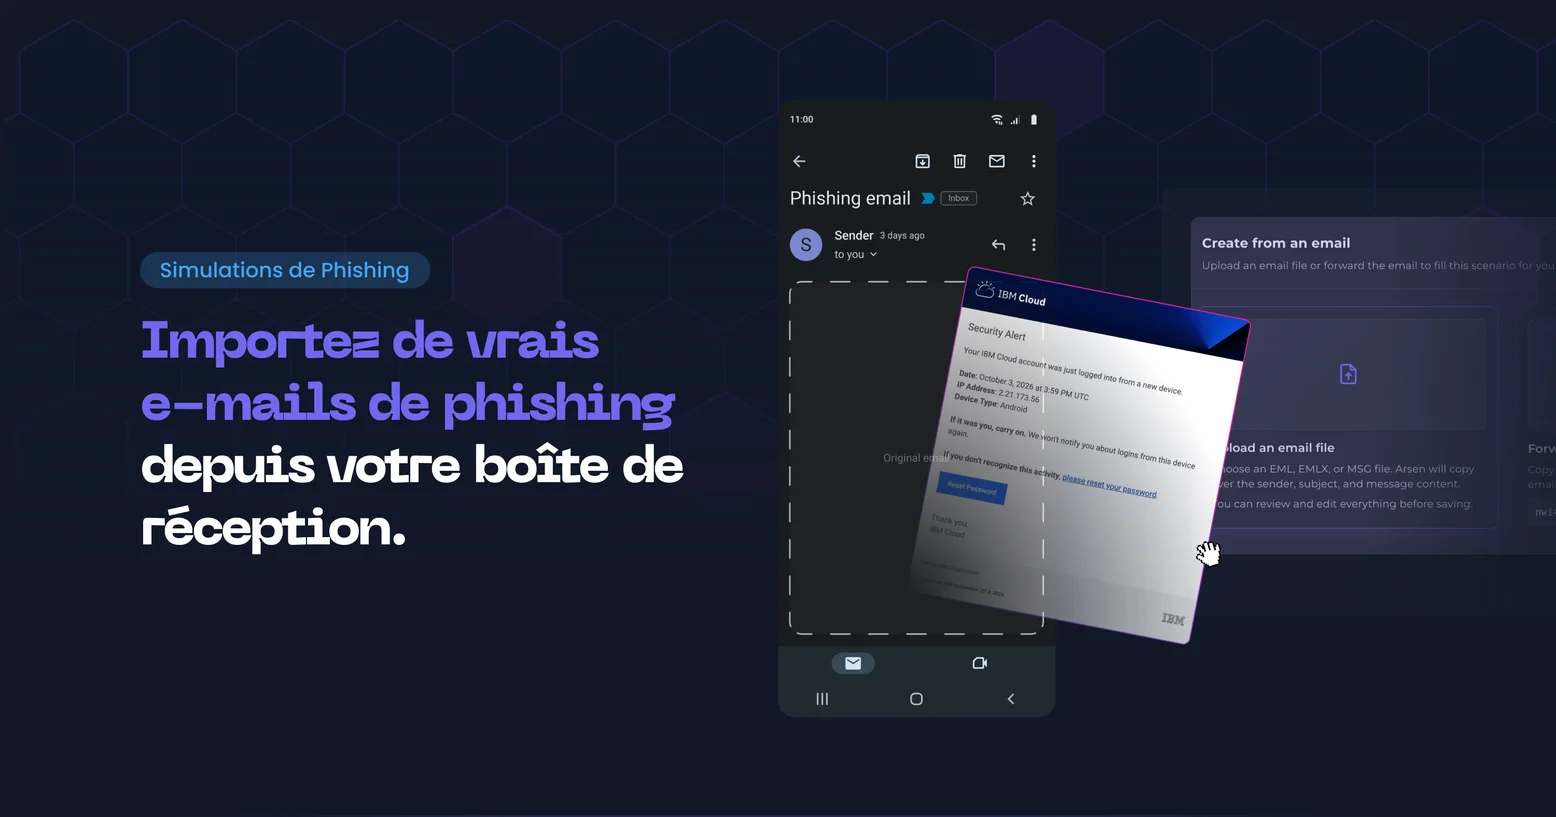
Arsen convertit un e-mail réel en e-mail de scénario de phishing personnalisé. Importez un fichier d’e-mail ou transférez le message : Arsen crée un brouillon qui reprend l’objet et le corps de l’original, prêt à être relu et modifié. Vos scénarios partent ainsi des e-mails que votre organisation reçoit réellement, sans écrire de HTML.
Qu’est-ce que le phishing ?
Le phishing est une technique d’ingénierie sociale dans laquelle un attaquant envoie un message qui imite un expéditeur de confiance (un fournisseur, un collègue ou un service en ligne) afin d’amener le destinataire à cliquer sur un lien, à ouvrir une pièce jointe ou à communiquer ses identifiants. Le message reprend la mise en page, le ton et le contexte d’un e-mail légitime, et se fond ainsi dans le flux habituel d’une boîte de réception. Comme il repose sur une décision du destinataire, les protections techniques de la messagerie n’arrêtent pas toutes les tentatives : le comportement des employés fait donc partie de la défense.
Comment ça fonctionne
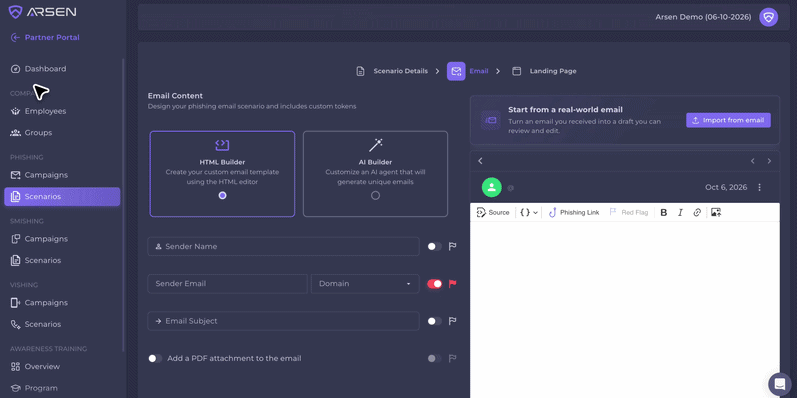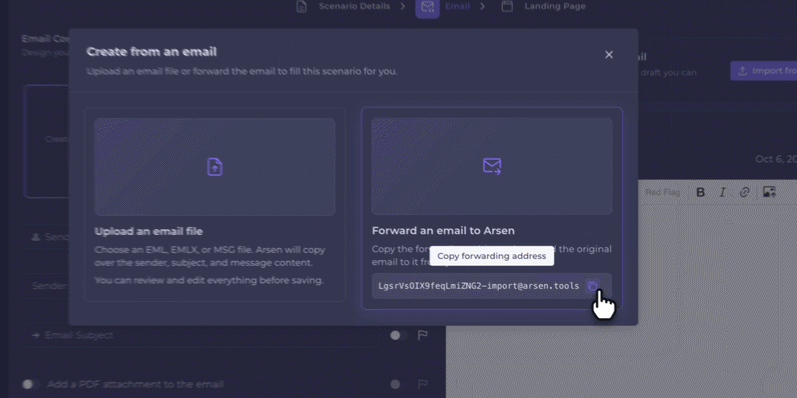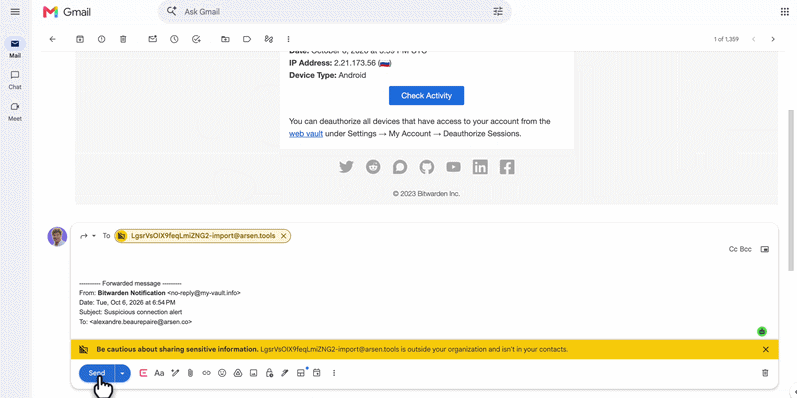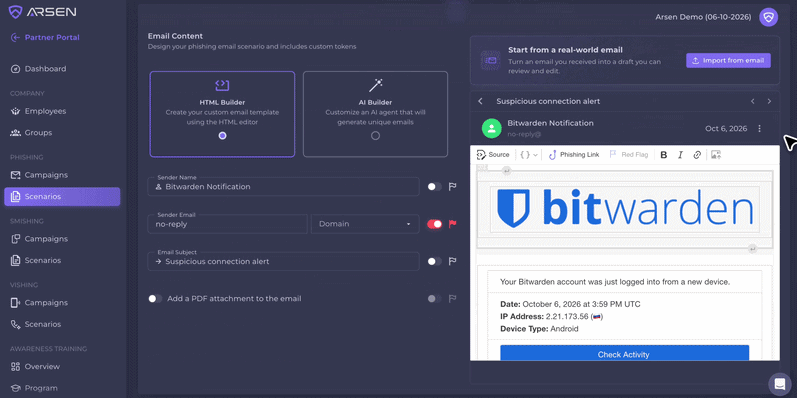
Lorsque vous créez un scénario de phishing personnalisé, rendez-vous à l’étape Email. Au-dessus de l’éditeur d’e-mail, le bloc Start from a real-world email contient le bouton Import from email. Il ouvre la fenêtre Create from an email, qui propose deux options : Upload an email file et Forward an email to Arsen.
Arsen convertit ensuite l’e-mail importé en e-mail de simulation de phishing. Pendant la conversion :
- L’objet et le corps sont repris de l’e-mail d’origine.
- Les liens candidats pour la simulation sont remplacés par le token d’URL de phishing. Un ou plusieurs liens peuvent être remplacés.
- Le prénom et le nom du destinataire, lorsqu’ils sont détectés dans l’e-mail, sont remplacés par des tokens de personnalisation.
- Les liens jugés non pertinents pour la simulation, dans les zones secondaires de l’e-mail, sont remplacés par
#.
Le brouillon s’ouvre dans l’éditeur d’e-mail du scénario, où les tokens apparaissent sous forme d’étiquettes et où tout reste modifiable. L’import ne définit pas le domaine d’expédition : sélectionnez-le dans la liste Domain, lors d’une étape distincte de la création du scénario. L’éditeur d’e-mail reste disponible sous le bloc d’import.
La conversion s’appuie sur un modèle de langage et fonctionne selon le principe du meilleur effort. La détection des noms ne se déclenche pas sur tous les e-mails. Relisez le brouillon avant de l’utiliser dans une campagne.
Import d’un fichier et transfert comparés
| Upload an email file | Forward an email to Arsen | |
|---|---|---|
| Ce que vous fournissez | Un fichier EML, EMLX ou MSG | L’e-mail d’origine, transféré depuis votre boîte mail |
| Ce que vous faites | Choisir le fichier dans la fenêtre d’import | Copier l’adresse de transfert, puis y envoyer l’e-mail d’origine |
| Délai | Ne dépend pas de la remise de l’e-mail | Dépend de la remise de l’e-mail, et peut donc être plus long qu’un import de fichier |
- L’import d’un fichier convient à un e-mail déjà enregistré sous forme de fichier. La plupart des clients de messagerie permettent de télécharger un message sous forme de fichier : dans Gmail, ouvrez l’e-mail, ouvrez le menu à trois points et sélectionnez
Download message. Outlook permet aussi d’enregistrer un message sous forme de fichier, et l’emplacement de l’option dépend du client. - Le transfert convient à un e-mail qui se trouve encore dans la boîte mail. Tout le monde peut transférer un e-mail.
Avec l’option de transfert, l’adresse est propre au scénario en cours de création et reste la même tant que vous restez sur la page. Copy forwarding address la copie, puis la fenêtre attend l’e-mail et affiche trois étapes avec une barre de progression : Waiting, Creating draft, Ready. Gardez la fenêtre ouverte pendant l’attente. Les en-têtes de transfert sont supprimés automatiquement. Tant que l’e-mail transféré n’est pas arrivé, vous pouvez encore passer à l’import d’un fichier. Une fois l’e-mail reçu, le bloc d’import est verrouillé.
Le temps de traitement augmente avec la taille de l’e-mail. Les e-mails qui comportent de nombreux éléments, les e-mails marketing par exemple, sont plus longs à convertir.
Prérequis
- Aucun plan, rôle ou intégration spécifique n’est nécessaire.
- Un scénario de phishing personnalisé, à l’étape
Email. - Un e-mail au format EML, EMLX ou MSG, ou une boîte mail depuis laquelle le transférer.
Quels e-mails pouvez-vous transformer en scénario ?
Les équipes de sécurité disposent déjà d’e-mails réels qui peuvent servir de point de départ à un scénario :
- Les e-mails de phishing reçus par l’organisation.
- Les e-mails signalés par les employés.
- Les notifications de fournisseurs.
Les scénarios gagnent ainsi en variété, et ils partent de la boîte mail plutôt que d’un éditeur HTML.
-
L’import d’e-mail de phishing crée l’e-mail d’un scénario de phishing personnalisé à partir d’un e-mail réel existant. Arsen reprend l’objet et le corps de l’original, remplace les liens candidats pour la simulation par le token d’URL de phishing et, lorsqu’ils sont détectés, le prénom et le nom du destinataire par des tokens de personnalisation. Le résultat s’ouvre sous forme de brouillon dans l’éditeur d’e-mail du scénario.
-
Non. L’import crée un brouillon qui s’ouvre dans l’éditeur d’e-mail du scénario, où les tokens apparaissent sous forme d’étiquettes et où tout reste modifiable. Le domaine d’expédition se sélectionne séparément, dans la liste Domain.
-
Non. La conversion s’appuie sur un modèle de langage et fonctionne selon le principe du meilleur effort. La détection des noms ne se déclenche pas sur tous les e-mails, et les liens des zones secondaires de l’e-mail sont remplacés par #. Relisez et modifiez le brouillon avant d’enregistrer le scénario.
-
De rien de spécifique : aucun plan, rôle ou intégration n’est requis. Il vous faut l’e-mail lui-même, soit sous forme de fichier EML, EMLX ou MSG, soit dans une boîte mail depuis laquelle vous pouvez le transférer à l’adresse qu’Arsen génère pour le scénario.