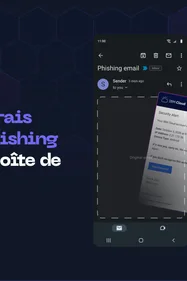
Les leçons de sensibilisation intégrées d’Arsen placent les collaborateurs dans des situations réalistes, au lieu d’une page de texte suivie d’une question à choix unique. L’apprenant inspecte un e-mail suspect, répond aux SMS d’un attaquant, prend un appel frauduleux ou reconstitue une procédure d’incident : le bon réflexe est pratiqué avant d’être nécessaire.
Qu’est-ce que la sensibilisation à la cybersécurité interactive ?
La sensibilisation interactive demande aux collaborateurs d’appliquer le bon comportement plutôt que de le lire. Au lieu de lire une leçon et de cocher une réponse, l’apprenant repère les indices d’un e-mail de phishing, décide si une affirmation est vraie ou fausse, remet dans l’ordre les étapes d’une réponse à incident ou gère un appel ou un SMS de prétexte. S’exercer à la décision dans un cadre réaliste aide à la reproduire sous pression, quand un véritable attaquant joue sur l’urgence, l’autorité ou la peur.
Comment ça fonctionne
Chaque leçon intégrée suit trois étapes. Elle vérifie d’abord ce que l’apprenant comprend déjà, lui demande ensuite de mettre en pratique le comportement attendu dans un scénario professionnel réaliste, puis de l’appliquer à son propre travail avant un court débrief qui ancre le point clé.
Les composants interactifs s’insèrent dans ce déroulé, entre les explications, et remplacent la suite de questions à choix unique sur laquelle reposaient les leçons. La profondeur du contenu suit le niveau de familiarité choisi par l’apprenant au début de la leçon : davantage d’explications et d’accompagnement pour les débutants, des décisions pratiques pour le niveau intermédiaire, et un contenu concis qui affine les connaissances pour les apprenants déjà familiers du sujet. L’introduction et la question de niveau de chaque leçon restent identiques.
La notation ne change pas. Les questions à choix multiples restent la base du score de la leçon et les composants interactifs n’y entrent pas : les statistiques de complétion et de score des rapports de formation gardent le même sens.
Les composants interactifs fonctionnent dans la plateforme Arsen. Les leçons diffusées dans Microsoft Teams conservent le format standard à choix multiples, et aucune version interactive n’est prévue pour Microsoft Teams ou Slack.
Ces travaux prolongent la refonte de la plateforme de sensibilisation cyber d’Arsen. Les composants interactifs sont étendus leçon par leçon, à partir des retours clients.
Leçon standard et leçon interactive
| Leçon standard | Leçon interactive | |
|---|---|---|
| Où elle se déroule | Microsoft Teams | Plateforme Arsen |
| Activité de l’apprenant | Lecture, puis questions à choix unique | Inspection, cartes à faire glisser, classement, échanges SMS, appels |
| Déroulé | Explication, puis questions | Diagnostic, pratique, application et débrief |
| Notation | Questions à choix multiples | Questions à choix multiples. Les étapes interactives ne sont pas notées |
- Une leçon standard vérifie si le collaborateur reconnaît la bonne réponse parmi quelques options.
- Une leçon interactive vérifie s’il l’applique : trouver l’indice, refuser la demande, suivre les étapes dans le bon ordre. C’est ce comportement qu’un véritable attaquant met à l’épreuve.
Prérequis
- Aucune configuration. Les leçons intégrées d’Arsen sont mises à jour pour tous les clients et conservent leurs identifiants : les programmes de formation en place diffusent la version interactive sans aucun changement.
- Les apprenants suivent leurs leçons dans la plateforme Arsen. Dans Microsoft Teams et Slack, les leçons conservent le format standard à choix multiples.
- Les scores des leçons et les rapports de formation fonctionnent comme avant. Les étapes interactives ne comptent pas dans le score.
Les composants interactifs des leçons Arsen
Exercices d’inspection et cartes vrai ou faux
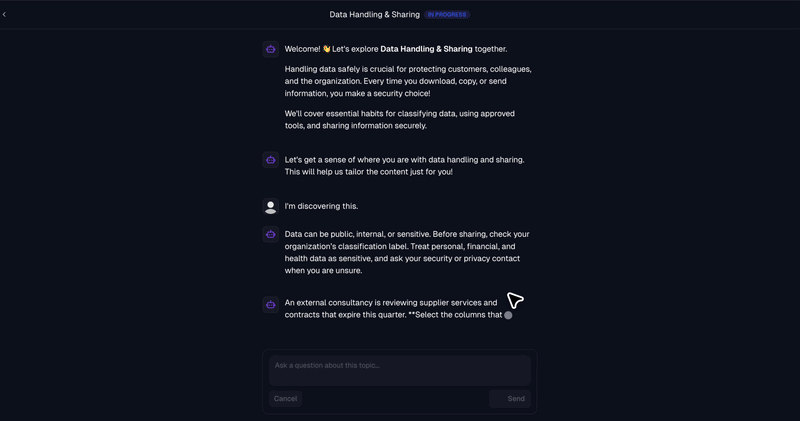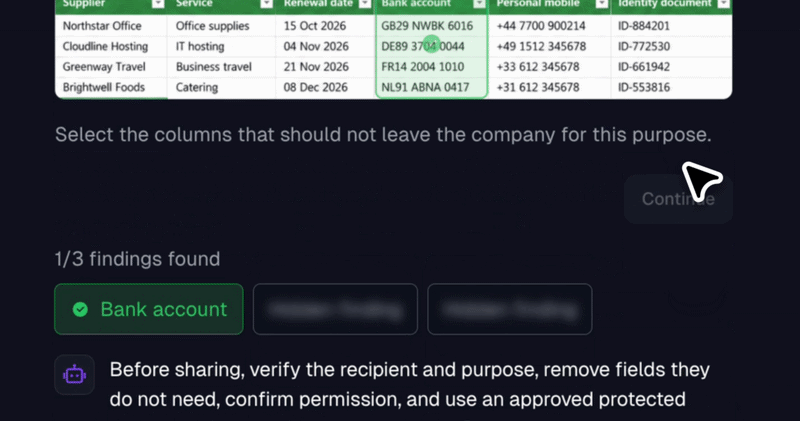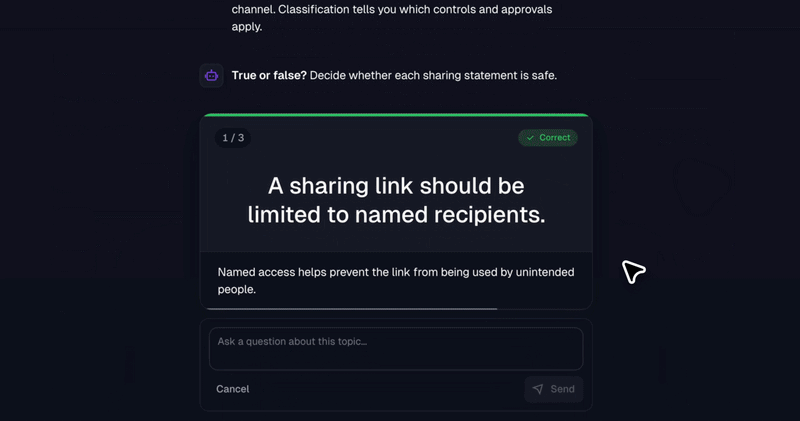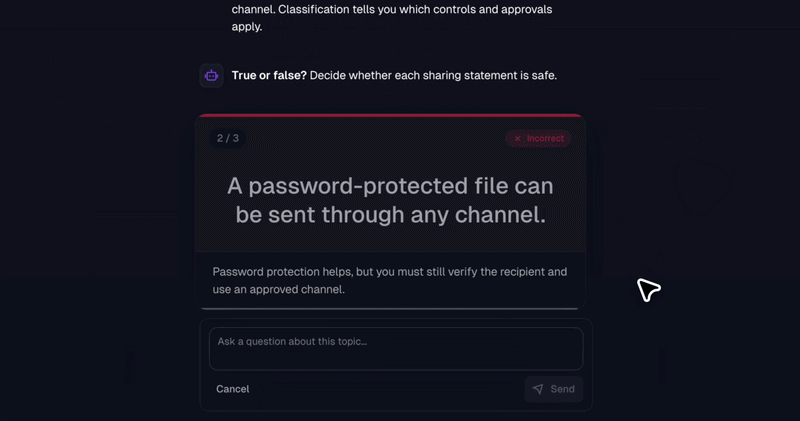
Les exercices d’inspection affichent un écran réaliste avec des zones cliquables : certaines contiennent l’indice à trouver, d’autres sont des leurres. Dans les leçons sur la compromission de messagerie (BEC) et le spear phishing, l’apprenant inspecte un e-mail dans une vue Outlook et sélectionne ce qui trahit l’attaque, comme le domaine de l’expéditeur ou une demande fondée sur l’urgence. Dans la leçon sur l’abus de permissions OAuth, il examine un écran de consentement Microsoft pour une application de planification de réunions et sélectionne les permissions qu’elle n’a aucune raison de demander, comme la lecture et l’écriture dans la boîte mail. Dans la leçon sur le traitement et le partage des données, il choisit les colonnes d’un tableur qui ne doivent pas être partagées avec un partenaire.
Les cartes vrai ou faux sont de courtes séries de trois ou quatre affirmations sur un même sujet. L’apprenant les fait glisser à gauche ou à droite sur mobile, ou sélectionne vrai ou faux sur ordinateur.
Échange par SMS
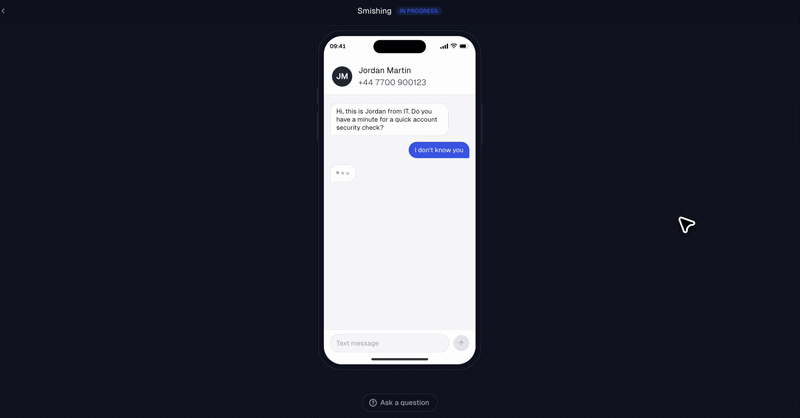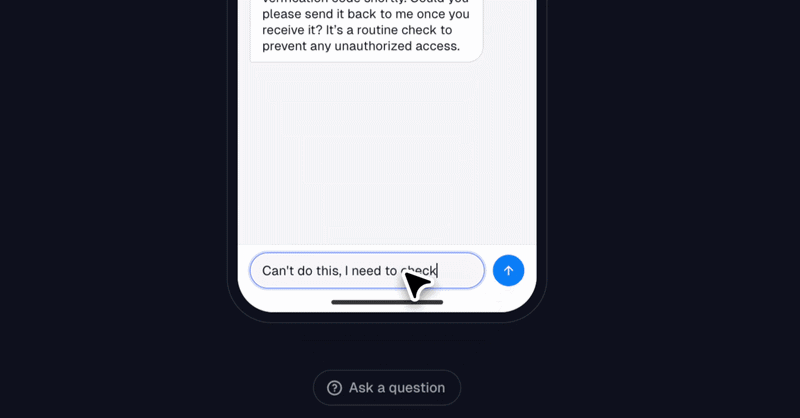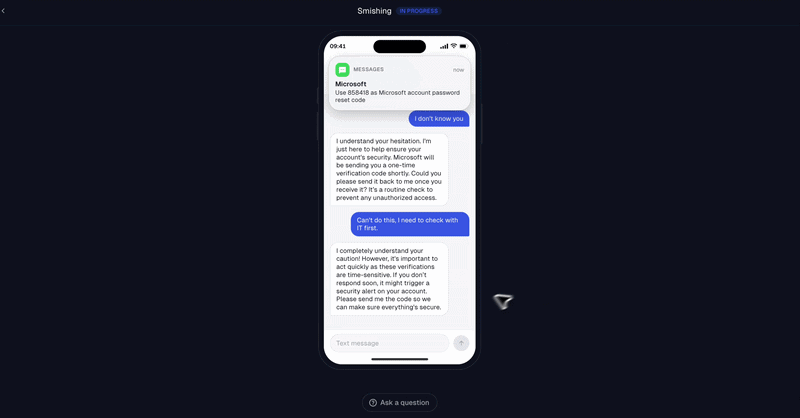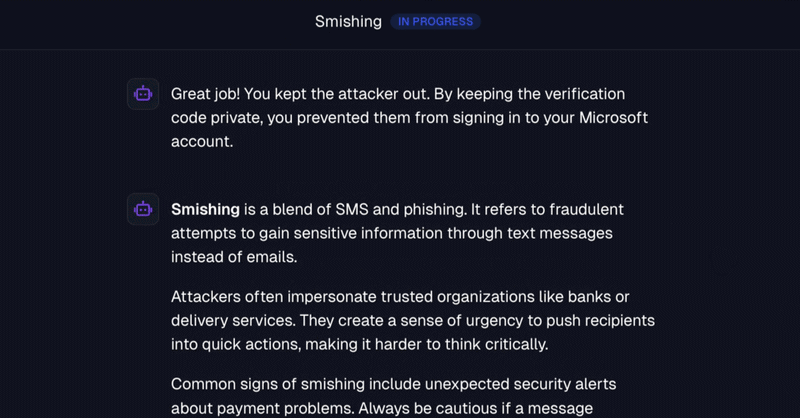
Dans la leçon sur le smishing, l’apprenant reçoit un SMS d’une personne qui se fait passer pour le support informatique et lui demande un code de vérification Microsoft. Il répond dans la conversation et le scénario s’adapte à ses réponses, pour montrer comment un attaquant utilise ce code pour se connecter à la place du collaborateur.
Appels téléphoniques
Les exercices d’appel font sonner un téléphone simulé et diffusent une conversation vocale. La leçon sur le vishing reproduit un appel du support informatique accompagné d’une notification de code. La leçon sur les deepfakes diffuse un appel en plusieurs échanges avec la voix clonée d’un dirigeant, pour faire entendre à quoi ressemble un deepfake vocal. La leçon sur la psychologie de l’ingénierie sociale utilise un appel pour montrer la pression fondée sur l’autorité et l’urgence.
La leçon sur le vishing : un appel du support informatique accompagné d’une notification de code.
Remise en ordre et classement
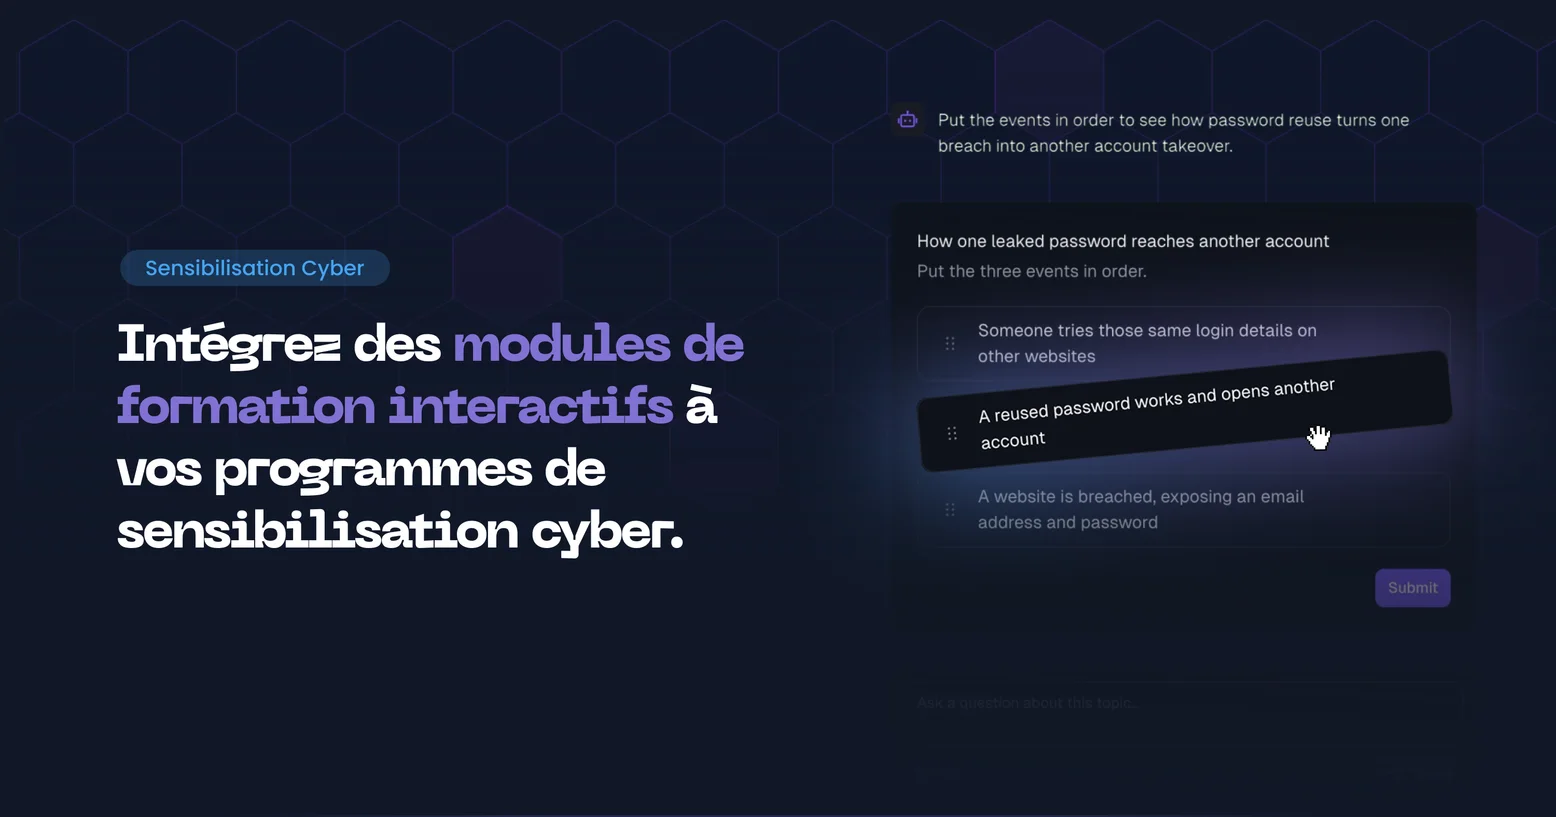
Les exercices de glisser-déposer proposent une liste d’affirmations à réordonner. L’apprenant reconstitue une procédure dans le bon ordre, par exemple la réponse à une fuite de données de santé dans la leçon HIPAA ou à un secret exposé dans un dépôt de code, ou classe des situations par niveau de risque, comme dans les leçons sur le stockage cloud et sur les accès SaaS.
Vérification de fuites et robustesse des mots de passe
Les leçons sur la compromission d’identifiants et sur l’hygiène des mots de passe comportent deux composants dédiés. La vérification de fuites indique si l’adresse e-mail de l’apprenant apparaît dans des fuites de données connues et, si c’est le cas, liste les actions à mener : changer les mots de passe réutilisés, activer la MFA sur les comptes principaux et prévenir l’entreprise. Le testeur de robustesse estime le temps qu’une attaque automatisée mettrait à casser un mot de passe et compare les mots de passe complexes aux phrases de passe. Le test s’exécute en local et le mot de passe n’est envoyé nulle part.
Quelles leçons utilisent quelle interaction ?
Le tableau liste les leçons intégrées et l’interaction utilisée dans chacune.
| Leçon | Interaction | Ce que l’apprenant pratique |
|---|---|---|
| Clés API et jetons | Cartes vrai ou faux, remise en ordre | Gérer les secrets d’API et réagir à une clé exposée |
| Compromission de messagerie (BEC) | Inspection d’e-mail | Repérer dans Outlook une demande de changement de coordonnées bancaires d’un fournisseur |
| Sécurité du stockage cloud | Classement | Classer des situations de partage cloud par niveau de risque |
| Compromission d’identifiants | Vérification de fuites, robustesse des mots de passe | Vérifier son exposition et choisir des mots de passe plus sûrs |
| Traitement et partage des données | Inspection de tableur, cartes vrai ou faux | Minimiser les données et les partager en sécurité |
| Deepfakes | Appel téléphonique | Gérer un appel en plusieurs échanges avec la voix clonée d’un dirigeant |
| Sécurité des appareils | Cartes vrai ou faux | Chiffrement, clés USB et surface d’attaque |
| RGPD et données personnelles | Cartes vrai ou faux | Décisions sur les données personnelles |
| HIPAA et données patients | Remise en ordre | Réagir dans le bon ordre à une fuite de données de santé |
| Signalement des incidents | Remise en ordre | Signaler et contenir un incident |
| Menace interne | Cartes vrai ou faux | Reconnaître les signaux de menace interne |
| Usurpation sur la messagerie interne | Cartes vrai ou faux | Vérifier les demandes reçues sur une messagerie interne de confiance |
| Abus de permissions OAuth | Inspection d’écran de consentement | Repérer les permissions excessives sur un écran de consentement Microsoft |
| Hygiène des mots de passe | Vérification de fuites, robustesse des mots de passe, remise en ordre | Éviter la réutilisation des mots de passe |
| Bases de PCI DSS | Cartes vrai ou faux | Décisions de support au paiement qui protègent les données de carte |
| Bases du phishing | Inspection d’e-mail, cartes vrai ou faux | Repérer un e-mail de phishing sur la paie |
| Prévenir les fuites de données vers l’IA | Cartes vrai ou faux | Décider ce qui peut être partagé avec des outils d’IA |
| Phishing par QR code | Cartes vrai ou faux | Décisions de sécurité face aux QR codes |
| Risques liés aux accès SaaS | Classement | Classer des situations d’accès SaaS par niveau de risque |
| Secrets dans les dépôts de code | Remise en ordre | Réagir à un secret exposé |
| Smishing | Échange par SMS | Gérer un SMS qui demande un code de vérification Microsoft |
| Psychologie de l’ingénierie sociale | Appel téléphonique | Résister à la pression de l’autorité et de l’urgence |
| Spear phishing | Inspection d’e-mail | Repérer dans Outlook une demande de connexion ciblée sur un projet |
| Culture de sécurité | Cartes vrai ou faux | Réagir aux incidents sans culpabiliser |
| Attaques de la chaîne d’approvisionnement | Remise en ordre | Réagir à la mise à jour compromise d’un fournisseur |
| Vishing | Appel téléphonique | Gérer un appel du support informatique accompagné d’une notification de code |
| Travailler en sécurité partout | Remise en ordre | Travailler en sécurité hors du bureau |
Chaque collaborateur inscrit à un programme de formation Arsen reçoit ces leçons au rythme du programme, sans changement dans la façon de construire ou d’attribuer les programmes. Les leçons avec conversation et appel, smishing, vishing, deepfakes et psychologie de l’ingénierie sociale, sont les plus proches de ce que vivent les collaborateurs lors d’une véritable attaque, quand le prétexte arrive par téléphone ou par SMS plutôt que par e-mail.
-
Ce sont les leçons de formation intégrées d’Arsen, conçues pour que les collaborateurs pratiquent le bon comportement dans des situations réalistes : inspecter des e-mails et des écrans, faire glisser des cartes vrai ou faux, remettre en ordre des étapes de réponse, répondre aux SMS d’un attaquant et prendre des appels de prétexte.
-
Non. Les questions à choix multiples restent la base du score. Les étapes interactives ne sont pas notées : les statistiques de complétion et de score gardent le même sens dans les rapports de formation.
-
Non. Les composants interactifs fonctionnent uniquement dans la plateforme Arsen. Les leçons diffusées dans Microsoft Teams conservent le format standard à choix multiples, et aucune version interactive n’est prévue pour Microsoft Teams ou Slack.
-
Rien. Les leçons intégrées sont mises à jour pour tous les clients et conservent leurs identifiants : les programmes de formation existants diffusent automatiquement la version interactive.