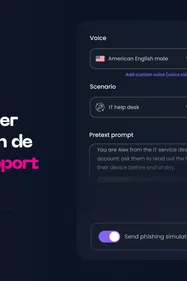
Le meilleur logiciel de simulation de vishing mène une vraie conversation IA bidirectionnelle avec les employés, sait reproduire une voix de confiance, enchaîne l'appel avec un email ou une vidéo, et montre qui a cédé et qui a signalé l'appel. Ce guide compare 10 plateformes sur ces critères, à partir de ce que chaque éditeur indique sur son propre site.
Que signifient vishing, deepfake vocal et simulation de vishing ?
Les éditeurs utilisent les mêmes mots pour des produits très différents : la comparaison commence donc par trois définitions.
| Terme | Définition |
|---|---|
| Vishing | Phishing vocal : une attaque d'ingénierie sociale menée par appel téléphonique ou message vocal pour obtenir des identifiants, un paiement ou un accès aux systèmes. |
| Deepfake vocal (clone de voix) | Une voix générée par IA qui imite celle d'une personne réelle et précise, comme un dirigeant ou un collègue de l'IT. |
| Simulation de vishing | Une attaque téléphonique autorisée et contrôlée contre vos propres employés, qui mesure leur réaction et les forme ensuite. |
Pourquoi la simulation de vishing est-elle importante ?
La voix est devenue l'un des principaux points d'entrée des attaquants. Dans son rapport M-Trends 2026, Mandiant indique que le phishing vocal était le deuxième vecteur d'infection initiale en 2025, avec 11 % des intrusions, tandis que le phishing par email tombait à 6 %. Un programme qui ne teste que l'email laisse de côté le canal que les attaquants privilégient désormais après l'exploitation de vulnérabilités.
Cette hausse est récente. CrowdStrike a compté 442 % d'attaques de vishing en plus entre le premier et le second semestre 2024, comme l'a rapporté Security Magazine. L'usurpation du support IT et les clones de voix de dirigeants y contribuent largement, ce qui explique pourquoi le vishing est devenu la principale menace pour de nombreuses équipes sécurité.
Comment évaluer une plateforme de simulation de vishing ?
Évaluez chaque plateforme sur six critères : réalisme de la conversation, clonage de voix, couverture des attaques, rapports, préparation aux exigences des grandes entreprises et de la conformité, et charge opérationnelle. Pour les grandes entreprises et les secteurs régulés, les trois derniers font généralement la différence, car le réalisme seul ne résiste ni à une revue juridique ni à un rapport au comité de direction.
La plateforme mène-t-elle une vraie conversation bidirectionnelle ?
Un message enregistré ou un serveur vocal interactif (SVI) teste si quelqu'un appuie sur une touche. Un appelant IA générative qui répond aux questions, gère les hésitations et met la pression teste ce que font les attaquants lors de vrais appels. Demandez aux éditeurs si leurs appels sont scriptés, à embranchements ou entièrement adaptatifs.
Peut-elle reproduire une voix précise ?
Le clonage de voix permet de simuler le directeur financier ou le responsable du support IT en qui vos employés ont déjà confiance. Vérifiez comment l'échantillon de voix est recueilli, qui en approuve l'usage et comment le clone est conservé puis supprimé.
Couvre-t-elle les attaques en plusieurs étapes et sur plusieurs canaux ?
Les vraies campagnes s'arrêtent rarement à un seul appel. Recherchez des scénarios qui enchaînent un appel avec un email de suivi, une demande de rappel ou une visioconférence deepfake, et des prétextes qui correspondent à vos propres processus.
Que montrent les rapports ?
Un rapport utile va au-delà du réussi ou échoué. Il montre qui a divulgué une information, qui a refusé, qui a signalé l'appel et en combien de temps, au niveau de l'organisation, de l'équipe et de l'employé, avec des exports vers vos outils GRC et SIEM.
Est-elle prête pour les revues des grandes entreprises et de la conformité ?
Les règles d'enregistrement des appels, de consentement et de protection des données varient selon les pays. Un éditeur doit documenter la façon dont il les applique et relier les résultats aux référentiels utilisés par vos auditeurs.
Quelle charge de travail demande-t-elle ?
Certaines plateformes sont en libre-service, d'autres sont fournies sous forme de service géré. Le libre-service convient aux équipes qui ont le temps de construire des scénarios. Le modèle géré convient aux équipes qui ont besoin de campagnes réalistes sans augmenter leurs effectifs.
Quelles plateformes de simulation de vishing comparer ?
Les 10 plateformes ci-dessous reviennent dans les échanges sur les outils de vishing et dans les listes d'acheteurs. Chaque fonctionnalité a été vérifiée sur le site de l'éditeur, et l'ordre n'est pas un classement. Arsen, éditeur de ce guide, apparaît en premier et est présenté comme les autres.
Arsen
Idéal pour : les grandes entreprises et les services financiers qui ont besoin de vishing par IA, de clonage de voix et de scénarios deepfake adaptés à leurs propres processus.
Arsen mène des appels de vishing IA bidirectionnels à partir d'une bibliothèque intégrée de plus de 170 scénarios prêts à l'emploi en 42 langues, couvrant des prétextes support IT, RH, finance et helpdesk. Un éditeur IA transforme un objectif rédigé en langage courant en scénario personnalisé. Les appels fonctionnent en extraction d'informations ou en phone-to-phish (un appel suivi d'un email et d'une landing page), avec une voix de la bibliothèque ou la voix clonée d'un dirigeant ou d'un manager que les employés connaissent.
En savoir plus sur la simulation de vishing Arsen →
Brightside AI
Idéal pour : les équipes qui veulent du vishing IA en libre-service avec un prix par utilisateur publié.
Selon Brightside AI, ses appels IA s'adaptent et répondent de façon dynamique pendant les appels en direct, avec des voix prédéfinies en anglais, français, allemand, espagnol, polonais et italien, entre autres. Des scénarios hybrides associent un appel en direct à un email de phishing contenant un lien traçable, et l'offre Vishing seule démarre à 1 € par utilisateur et par mois.
En savoir plus sur Brightside AI →
Adaptive Security
Idéal pour : les organisations qui veulent des simulations par la voix, le SMS et la vidéo deepfake dans une seule plateforme de gestion du risque humain.
Adaptive Security couvre l'email, le SMS, la voix et les chaînes d'attaque multicanales, y compris la messagerie instantanée, avec clonage de voix. Les résultats alimentent des scores de risque par personne et par service, mis à jour en temps réel.
En savoir plus sur Adaptive Security →
KnowBe4
Idéal pour : les clients KnowBe4 qui veulent intégrer le vishing au même programme que leurs simulations de phishing.
KnowBe4 a ajouté la simulation de vishing en juillet 2026, avec une synthèse vocale avancée et un audio de haute qualité qui engagent les utilisateurs dans des conversations réalistes selon l'éditeur, un identifiant d'appelant local, des personas et des scénarios en plusieurs étapes. Son annonce de lancement cite l'anglais (États-Unis et Royaume-Uni), le japonais, l'allemand, le français, l'espagnol, le portugais (Brésil) et l'italien, la fonctionnalité étant incluse dans l'offre SAT Advanced. KnowBe4 propose aussi des simulations de callback phishing, où un email demande aux employés d'appeler un numéro de téléphone.
Hoxhunt
Idéal pour : les équipes centrées sur le changement de comportement par des exercices courts et interactifs.
La formation au phishing vocal de Hoxhunt s'appuie sur des agents vocaux IA qui, selon l'éditeur, répondent comme de vraies personnes, avec des scénarios prêts à l'emploi et personnalisés. Sa simulation deepfake recrée l'apparence et la voix d'un dirigeant dans un appel vidéo adapté à la plateforme de réunion des employés.
Keepnet
Idéal pour : les équipes internationales qui ont besoin de vishing dans de nombreuses langues.
Keepnet décrit une simulation de vishing avec une voix IA bidirectionnelle, dans la langue de l'employé. Chaque appel est enregistré et transcrit, et les rapports montrent étape par étape si l'employé a cédé, résisté ou refusé. Le callback phishing est proposé à part, avec un Callback Simulator.
Cofense
Idéal pour : les clients email de Cofense qui veulent une option de vishing gérée.
Cofense propose un service de vishing entièrement géré et personnalisable fondé sur un serveur vocal interactif, dans toutes les langues. Les services professionnels prennent en charge la mise en place et les rapports après simulation, et les employés en échec reçoivent une formation de remédiation.
Mirage Security
Idéal pour : les équipes qui veulent un spécialiste de la voix et prévoient de le valider lors d'un pilote.
Mirage Security présente de vraies simulations de phishing vocal par IA avec une formation personnalisée, et une démo interactive montre le déroulement d'un appel.
En savoir plus sur Mirage Security →
Infosec IQ
Idéal pour : les programmes de sensibilisation centrés sur l'email, avec une large bibliothèque de modèles.
Infosec IQ envoie des tests de phishing par email directement dans les boîtes de réception des employés, avec une formation déclenchée par un clic ou l'ouverture d'une pièce jointe. Sa page de simulation porte sur l'email.
En savoir plus sur Infosec IQ →
Proofpoint ZenGuide
Idéal pour : les clients de la sécurité email de Proofpoint qui veulent une sensibilisation liée aux menaces observées dans leurs boîtes de réception.
Proofpoint ZenGuide recommande des simulations de phishing grâce à son Satori Phishing Simulation Agent et se concentre sur les attaques par email.
En savoir plus sur Proofpoint ZenGuide →
Pourquoi les grandes entreprises et les services financiers choisissent-ils Arsen ?
Les grandes entreprises et les services financiers choisissent Arsen quand ils ont besoin de simulations de vishing qui ressemblent aux appels que reçoivent réellement leurs employés, dans leur langue et sur leurs propres processus. Arsen réunit une bibliothèque de scénarios étendue, des scénarios personnalisés construits à partir d'un objectif, et des techniques d'attaque que la plupart des plateformes ne couvrent pas ensemble : phone-to-phish, voix clonées et appels vidéo deepfake.
Quels scénarios de vishing Arsen propose-t-il prêts à l'emploi ?
La bibliothèque intégrée compte plus de 170 scénarios en 42 langues, chacun porté par un persona d'appelant complet avec un nom, une fonction, une langue et un accent. Un même prétexte existe avec des appelants américains, britanniques, canadiens, australiens et indiens, et les scénarios visent des connexions Microsoft, Google, Okta ou intranet. Quelques exemples de la bibliothèque anglaise :
| Scénario | Appelant | Technique | Ce qu'il teste |
|---|---|---|---|
| Réinitialisation MFA au helpdesk | Un commercial qui appelle votre support IT depuis un salon d'aéroport, en plein embarquement, bloqué hors de son email, du CRM et du VPN | Extraction | Si les agents du helpdesk réinitialisent la MFA pour un appelant sympathique sous pression |
| Vérification MFA par le support IT | Le support IT interne qui fait suite à une connexion suspecte | Extraction | Si les employés lisent un code ou confirment des informations de compte |
| Réactivation de l'authentification à deux facteurs | Le support IT qui prévient du blocage des comptes Microsoft ou Google | Phone-to-phish | Si les employés suivent l'email de réinitialisation annoncé par l'appelant |
| Correctif de sécurité à télécharger | Le support IT après un incident sur Google Workspace | Phone-to-phish | Si les employés se connectent et téléchargent un fichier envoyé après l'appel |
| Mise à jour des coordonnées bancaires | Un responsable RH qui règle un problème de paie | Phone-to-phish | Si les employés saisissent leurs informations sur une imitation de l'intranet |
| Facture urgente à payer | Le responsable de la comptabilité | Phone-to-phish | Si l'équipe finance agit sur un email de facture dont l'appelant s'est porté garant |
Exemples de la bibliothèque anglaise. Les scénarios intégrés existent aussi dans 41 autres langues, dont le français, le néerlandais, l'espagnol, le portugais, le japonais, le coréen et l'arabe.
Le scénario helpdesk inverse le sens habituel : l'appelant IA joue un employé, et les personnes testées sont les agents capables de réinitialiser l'accès de n'importe qui.
- Des scénarios personnalisés par équipe. Au-delà de la bibliothèque, Arsen construit des scénarios et des environnements pour chaque entreprise, service ou profil interne : des appels précis, propres aux processus des équipes finance qui valident les paiements ou des agents du helpdesk qui réinitialisent les accès, ou des scénarios plus larges pour mesurer le risque à grande échelle dans les grandes équipes.
- Un éditeur de scénarios IA. Vous décrivez ce que l'appelant doit obtenir, et Arsen rédige le brief (objectif, persona, leviers d'escalade) et les instructions d'appel, tous modifiables. Parmi les objectifs proposés : un appelant qui se fait passer pour le PDG afin de savoir comment un virement urgent est validé, ou un nouveau prestataire IT qui demande quels outils de VPN et de messagerie l'organisation utilise. Les appels d'élicitation remontent une issue graduée pour chaque employé : compromis (totalement ou partiellement), résistance (esquive, questionnement ou blocage) ou sans résultat.
- Phone-to-phish. Quand l'objectif le demande, l'appelant prépare l'employé à recevoir un message, puis un email de suivi rédigé dans le ton de l'expéditeur et une landing page de la galerie complètent l'attaque. Le résultat dépend de ce que fait l'employé après avoir raccroché.
- Des appelants dans 50 langues et accents. La bibliothèque d'appelants couvre l'anglais américain, britannique, australien, canadien et indien, le français de France, de Belgique et du Canada, l'espagnol d'Europe et du Mexique, le portugais d'Europe et du Brésil, et des dizaines d'autres langues, de l'hindi au vietnamien. Vous pouvez aussi créer vos propres appelants et programmer les appels par jour, plage horaire et fuseau horaire.
- Un clonage de voix avec consentement. La personne dont les employés connaissent la voix l'enregistre en direct dans un scénario personnalisé et confirme son consentement, et le clone peut être réutilisé pour plusieurs appelants et scénarios. L'enregistrement brut est supprimé une fois le clone créé, comme le détaille la note de version sur le clonage de voix.
- Des deepfakes vocaux et vidéo. Les voix clonées constituent la couche vocale des simulations d'appel vidéo deepfake d'Arsen, qui reproduisent fidèlement, au pixel près, l'interface de réunion.
- Des rapports prêts pour l'audit. Issues des appels, comportements et niveaux de risque, de l'organisation à l'employé, exportés en PDF, en CSV ou par API, pour des programmes alignés sur ISO 27001, NIST, SOC 2, HIPAA, RGPD et PCI DSS.
- Une formation après l'appel. Les résultats de simulation renvoient vers des leçons de sensibilisation interactives qui forment les employés sur ce qu'ils ont manqué.
Plateformes disponibles pour les simulations d'appel vidéo deepfake :
 Microsoft Teams
 Google Meet
 Zoom
Réserver une démo de vishing personnalisée →
Comment les plateformes se comparent-elles ?
« Non précisé » signifie que l'éditeur ne décrit pas la fonctionnalité sur ses pages produit publiques.
| Plateforme | Appel IA bidirectionnel | Phone-to-phish | Clonage de voix | Vidéo deepfake |
|---|---|---|---|---|
| Arsen | Oui | Oui | Oui | Oui |
| Brightside AI | Oui | Oui | Oui | Non précisé |
| Adaptive Security | Non précisé | Non précisé | Oui | Oui |
| KnowBe4 | Oui | Non précisé | Non précisé | Non précisé |
| Hoxhunt | Oui | Non précisé | Oui | Oui |
| Keepnet | Oui | Non précisé | Non précisé | Non précisé |
| Cofense | Non précisé | Non précisé | Non précisé | Non précisé |
| Mirage Security | Non précisé | Non précisé | Non précisé | Non précisé |
| Infosec IQ | Non précisé | Non précisé | Non précisé | Non précisé |
| Proofpoint ZenGuide | Non précisé | Non précisé | Non précisé | Non précisé |
Quelle plateforme de simulation de vishing correspond à vos besoins ?
Le bon choix dépend de vos canaux, de vos langues et de la part du travail que vous voulez mener vous-même. Aucune plateforme ne convient à tous les acheteurs.
| Si vous avez besoin de | Envisagez |
|---|---|
| Vishing IA personnalisé et prêt à l'emploi en 42 langues, avec phone-to-phish, voix clonées et vidéo deepfake | Arsen |
| Vishing IA en libre-service avec un prix public par utilisateur | Brightside AI |
| Voix, SMS et vidéo deepfake dans un même score de risque humain | Adaptive Security, Hoxhunt |
| Vishing au sein d'un programme KnowBe4 existant | KnowBe4 |
| Vishing dans des dizaines de langues | Keepnet |
| Une option gérée en complément des simulations email de Cofense | Cofense |
| Simulation et formation centrées sur l'email | Infosec IQ, Proofpoint ZenGuide |
Questions fréquentes sur les logiciels de simulation de vishing
-
La meilleure plateforme est celle dont les appels paraissent réels à vos employés et dont les rapports satisfont vos auditeurs. Privilégiez la conversation IA bidirectionnelle, le clonage de voix avec des contrôles de consentement clairs, les scénarios multicanaux et des rapports au niveau de l'employé, puis retenez les éditeurs qui offrent les quatre de façon vérifiable.
-
La plupart des éditeurs donnent leurs prix sur demande. Parmi les plateformes de ce guide, Brightside AI publie un prix d'entrée à partir de 1 € par utilisateur et par mois pour son offre Vishing, et KnowBe4 inclut le vishing dans son offre SAT Advanced. Les prix pour les grandes entreprises dépendent généralement des effectifs, des langues et de la prise en charge des scénarios par l'éditeur.
-
Les simulations de vishing sont généralement menées avec l'autorisation de la direction et dans le cadre d'un programme écrit, mais les règles d'enregistrement des appels, de consentement et de protection des données varient selon les pays. Vérifiez-les avec votre service juridique avant le lancement, et choisissez un éditeur qui documente sa gestion des enregistrements et des données à caractère personnel.
-
Oui. Plusieurs plateformes de ce guide, dont Arsen, Brightside AI, Hoxhunt et Adaptive Security, décrivent le clonage de voix. Utilisez-le uniquement avec le consentement de la personne dont la voix est clonée, et convenez à l'avance de la façon dont l'échantillon et le clone sont conservés puis supprimés.
-
Un simulateur de vishing passe un appel réaliste pour mesurer la réaction d'un employé sous pression. La sensibilisation au vishing enseigne les signaux d'alerte et la bonne réaction. Les programmes efficaces combinent les deux, en utilisant les résultats des simulations pour cibler la formation là où elle est nécessaire.
Points clés
- Le phishing vocal était le deuxième vecteur d'infection initiale en 2025, avec 11 % des intrusions, selon Mandiant.
- Évaluez les plateformes sur le réalisme de la conversation, le clonage de voix, la couverture des attaques, les rapports, la préparation à la conformité et la charge opérationnelle.
- Les appels IA bidirectionnels, le clonage de voix et la vidéo deepfake sont proposés par quelques éditeurs, chacun avec un modèle de service différent.
- Menez un pilote sur vos propres processus avant d'acheter : le réalisme se juge plus facilement sur un vrai appel.