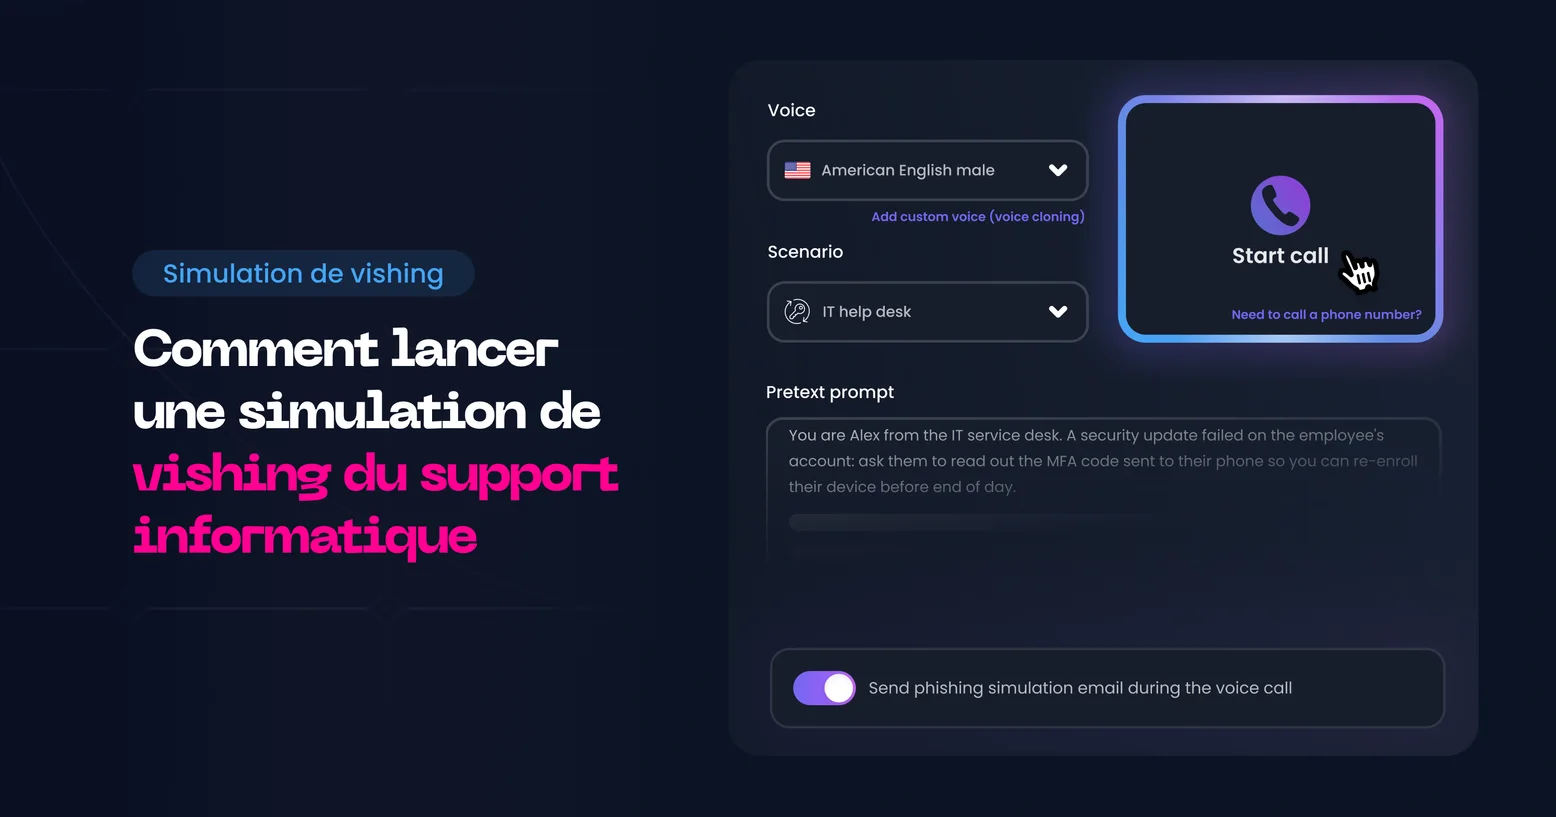
Pour simuler l'usurpation de votre support informatique par une voix IA, un appelant IA autorisé contacte les employés au nom du support et demande ce que demandent les vrais attaquants : un code à usage unique, une session à distance ou une réinitialisation de mot de passe. Menez la simulation par phases, testez une règle de vérification que les employés connaissent déjà et faites suivre chaque appel échoué d'une formation ciblée.
Points clés
- Le vishing était le deuxième vecteur d'infection initiale en 2025, avec 11 % des intrusions, selon Mandiant.
- Publiez d'abord la règle de vérification, puis testez-la. Une simulation mesure un comportement enseigné, pas une intuition.
- Commencez par des appels du « support » vers les employés, ajoutez un email de suivi, puis une voix familière, puis testez le support informatique lui-même.
- Chaque phase associe un test à une leçon et se termine sur un critère de sortie.
- Suivez les résultats compromis, résisté et signalé par équipe plutôt qu'un taux de réussite unique.
Que teste une simulation de vishing du support informatique ?
Une simulation de vishing du support informatique est un appel téléphonique autorisé dans lequel un appelant IA se fait passer pour le support interne et tente d'amener un employé à enfreindre une règle de sécurité. Elle teste une seule décision : l'employé vérifie-t-il l'appelant par un canal connu avant de lire un code, d'accorder un accès à distance ou de réinitialiser quoi que ce soit ?
La simulation peut aussi fonctionner dans l'autre sens. Un appelant se fait passer pour un employé bloqué et demande à un agent du support une réinitialisation de mot de passe ou de MFA. Les deux sens apparaissent dans de vraies intrusions, et ce plan couvre les deux.
Pourquoi le prétexte du support informatique fonctionne-t-il si bien ?
Les employés ont appris à coopérer avec l'IT, et l'IT appelle légitimement au sujet de mises à jour, de réinitialisations et d'accès. Un attaquant qui se présente comme le support emprunte cette confiance, et la demande arrive par téléphone, où aucun filtre email ne l'inspecte.
Les chiffres le confirment. Dans son rapport M-Trends 2026, Mandiant constate que le vishing représentait 11 % des intrusions en 2025, deuxième vecteur d'infection initiale, tandis que le phishing par email est tombé à 6 %. Le même rapport décrit comment UNC3944, le groupe également connu sous le nom de Scattered Spider, cible les supports informatiques pour contourner la MFA.
Le schéma se répète dans les campagnes récentes :
- Faux support informatique sur Microsoft Teams. Dans une analyse d'avril 2026 sur l'usurpation du support informatique entre tenants, Microsoft décrit des attaquants qui, depuis un tenant externe, se font passer pour l'IT, convainquent les utilisateurs d'ouvrir Quick Assist et atteignent les contrôleurs de domaine peu après. Le suivi publié par Microsoft en septembre 2026 sur l'usurpation du support informatique documente la même entrée en matière, avec des leurres « Microsoft Security Update » et « Account Verification ».
- Des appels qui contournent la MFA. Une alerte publiée par Accorian en novembre 2026, qui cite une alerte du Centre canadien pour la cybersécurité, décrit de faux appels de l'IT et des messages Teams qui ont envoyé des employés de cabinets d'avocats vers des pages de connexion à leurs couleurs, relayant identifiants et réponses MFA en temps réel. Des kits de vishing qui synchronisent une page de phishing avec le script de l'appelant rendent ce couplage facile à mettre en œuvre.
- Des appels au support informatique lui-même. L'alerte de la CISA et du FBI sur Scattered Spider indique que le groupe s'est fait passer pour du personnel IT afin d'obtenir les identifiants d'employés et a convaincu des agents du support de réinitialiser des mots de passe et des jetons MFA.
Cet article se concentre sur la conduite de la simulation.
Quels prétextes la simulation doit-elle utiliser ?
Utilisez les prétextes que les attaquants emploient contre des organisations comme la vôtre, formulés comme le ferait votre propre équipe IT. Chaque prétexte correspond à une demande, donc chaque appel teste une règle.
| Prétexte | Ce que demande l'appelant | Observé dans |
|---|---|---|
| Mise à jour de sécurité ou du filtre antispam | Rejoindre un appel, ouvrir Quick Assist, lire le code de connexion | Campagnes Microsoft Teams, 2026 |
| Vérification du compte | Confirmer un matricule, un identifiant ou le nom de son manager | Campagnes Microsoft Teams, 2026 |
| Changement ou réinscription MFA | Approuver une notification ou lire un code à usage unique | Campagne contre des cabinets d'avocats, 2026 |
| Réinitialisation urgente du mot de passe | Se connecter via un lien que l'IT « vient d'envoyer » | Campagne contre des cabinets d'avocats, 2026 |
| Employé bloqué (sens inverse) | Réinitialiser un mot de passe ou une méthode MFA | Scattered Spider |
De quoi avez-vous besoin avant le premier appel ?
Quatre éléments doivent être en place : une autorisation écrite, une règle de vérification connue des employés, un canal de signalement et une identité de test pour les scénarios visant le support. Sans eux, un appel échoué mesure une confusion sur les règles plutôt qu'un comportement à risque.
- Une autorisation signée par le responsable de la sécurité des systèmes d'information (RSSI) et le responsable métier, avec le périmètre, les dates et les exclusions.
- Une revue par le juridique, les RH et, le cas échéant, les représentants du personnel, de l'enregistrement, du consentement et de la conservation des données.
- Une règle publiée : l'IT ne demande jamais de code ni de mot de passe et ne lance jamais une session à distance que vous n'avez pas demandée, et toute demande de « l'IT » se vérifie en rappelant le support sur son numéro connu.
- Un canal de signalement des appels suspects, et une personne qui y répond pendant la campagne.
- Pour les scénarios visant le support, un compte de test dédié sur lequel porte la demande, afin qu'aucun compte réel ne soit jamais réinitialisé.
Quel est le plan étape par étape ?
Menez six phases sur une dizaine de semaines, puis recommencez chaque trimestre. Chaque phase ne démarre que lorsque la précédente a atteint son résultat attendu.
Semaine 0 : autoriser et cadrer le programme
Objectif : rendre la simulation défendable avant que quiconque ne soit appelé.
Actions clés : définir les groupes ciblés et les exclusions (employés en congé, personnes en situation sensible), décider comment les enregistrements sont conservés et pendant combien de temps, convenir d'un débriefing sans reproche et rédiger le message que les employés recevront après la campagne.
Personnes impliquées : RSSI, juridique ou délégué à la protection des données (DPO), RH, représentants du personnel le cas échéant, responsable du support informatique.
Simulation à déployer : aucune pour l'instant.
Sensibilisation : aucune pour les employés. Informez le responsable du support pour que les vraies escalades pendant la campagne soient bien orientées.
Résultat attendu : un document de cadrage signé.
Semaine 1 : publier la règle que vous allez tester
Objectif : donner à chaque employé une règle de vérification claire.
Actions clés : publier ce que l'IT demandera et ne demandera jamais, le numéro de rappel et la façon de signaler un appel suspect. Microsoft recommande aussi une phrase d'authentification verbale entre les utilisateurs et le support, ainsi que la restriction de l'accès externe à Teams aux domaines de confiance. Décidez lesquelles de ces mesures vous adoptez.
Personnes impliquées : IT, sécurité, communication interne.
Simulation à déployer : aucune. Tester une règle dont personne n'a entendu parler confirme seulement qu'elle n'a jamais été partagée.
Sensibilisation : une courte leçon sur le faux appel de l'IT. Les leçons de sensibilisation interactives permettent aux employés de recevoir un appel de vishing simulé au sein même de la leçon, au lieu de simplement le lire.
Résultat attendu : la règle est publiée et le canal de signalement est assuré.
Semaines 2 à 3 : mener un appel de référence au nom de « l'IT »
Objectif : mesurer la réaction des employés à une demande IT plausible venant d'une voix inconnue.
Actions clés : choisir un ou deux prétextes dans le tableau ci-dessus et appeler un échantillon représentatif de chaque département. Étalez les appels dans le temps pour que les collègues ne se préviennent pas entre eux.
Personnes impliquées : responsable de la sensibilisation, responsable du support (informé, pour traiter les vrais rappels).
Simulation à déployer : un appel d'extraction d'informations guidé par un objectif. Dans la simulation de vishing Arsen, vous décrivez ce que l'appelant doit obtenir, par exemple un matricule ou un code à usage unique, et Arsen rédige le brief de l'appelant et adapte l'appel à chaque réponse. Chaque appel renvoie un résultat gradué : compromis (totalement ou partiellement), a résisté (esquive, questions ou blocage) ou aucun résultat.
Sensibilisation : les employés qui ont obtempéré reçoivent une courte leçon sur le faux appel de l'IT juste après la campagne. Ceux qui ont bloqué l'appelant reçoivent un message confirmant qu'ils ont eu le bon réflexe.
Résultat attendu : une référence des résultats compromis et résistés par département, et la liste des équipes à passer en priorité à la phase suivante.
Semaines 4 à 5 : enchaîner l'appel avec un email
Objectif : tester le schéma de la campagne de 2026 contre des cabinets d'avocats, où l'appel prépare une page de connexion.
Actions clés : l'appelant annonce un email de l'IT, l'email arrive dès la fin de l'appel et le lien ouvre une page de connexion. Reprenez le prétexte de référence pour les équipes qui y ont résisté, un nouveau pour les autres.
Personnes impliquées : responsable de la sensibilisation, équipe sécurité de la messagerie (pour autoriser les domaines de simulation).
Simulation à déployer : un scénario phone-to-phish, où l'appel est suivi d'un email et d'une landing page. Arsen rédige l'email de suivi au nom de l'équipe IT, vous choisissez la landing page dans la galerie, et le résultat dépend de ce que fait l'employé après avoir raccroché.
Sensibilisation : une leçon sur la façon dont les attaquants utilisent un appel pour qu'un email ultérieur paraisse attendu.
Résultat attendu : vous savez si les employés qui résistent à un appel cliquent quand même lorsque l'appel a préparé l'email.
Semaines 6 à 7 : utiliser une voix que les employés reconnaissent
Objectif : vérifier que la vérification tient lorsque la voix au bout du fil est familière.
Actions clés : demander au responsable IT ou du support de prêter sa voix, et ne cibler que les équipes qui la connaissent. Envoyé à des personnes qui n'ont jamais entendu cette voix, l'appel teste à nouveau la demande d'un inconnu.
Personnes impliquées : le responsable IT dont la voix est clonée, juridique ou DPO, responsable de la sensibilisation.
Simulation à déployer : un appel d'extraction d'informations ou phone-to-phish avec une voix clonée. La personne enregistre 10 à 60 secondes en direct dans Arsen et coche une déclaration de consentement, et l'enregistrement brut est supprimé une fois le clone créé, comme le détaille notre note de version sur le clonage de voix.
Sensibilisation : une leçon qui rappelle clairement qu'une voix familière n'est pas une preuve d'identité, avec la règle de rappel répétée.
Résultat attendu : l'écart de résultats entre une voix inconnue et une voix connue, par équipe.
Semaines 8 à 10 : tester le support informatique lui-même
Objectif : vérifier que les agents appliquent la procédure de vérification d'identité sous pression.
Actions clés : un appelant qui se fait passer pour un employé stressé, en déplacement ou bloqué avant une échéance, demande aux agents une réinitialisation de mot de passe ou de MFA sur le compte de test. Évaluez la décision de l'agent, pas la modification du compte.
Personnes impliquées : responsable du support, équipe de gestion des identités et des accès, agents (informés que des tests ont lieu, mais pas de leur date).
Simulation à déployer : un appel d'extraction d'informations visant les agents du support, avec la réinitialisation du compte de test comme objectif de l'appelant et des leviers d'escalade comme l'urgence et la hiérarchie.
Sensibilisation : un débriefing d'équipe avec les enregistrements des appels, suivi d'un exercice sur les étapes de vérification : rappel au numéro enregistré, validation via un authentificateur enrôlé, accord du manager pour les changements à haut risque.
Résultat attendu : une procédure de réinitialisation vérifiée, ou la liste des étapes que les agents sautent et pourquoi.
Chaque trimestre : recommencer et varier
Relancez le cycle chaque trimestre pour les équipes à haut risque : support informatique, finance, assistants de direction et administrateurs. Variez les prétextes, gardez ceux qui produisent encore des résultats compromis et abandonnez ceux que toutes les équipes bloquent désormais.
Comment mener la simulation en toute sécurité ?
Restez dans le cadre de l'autorisation et faites en sorte qu'aucun appel ne puisse causer de dommage réel. Une simulation sûre ne collecte jamais de vrais mots de passe, ne réinitialise jamais un vrai compte et ne désigne jamais un employé publiquement.
- Utilisez des cibles de test pour toute action destructrice. Les demandes de réinitialisation portent sur un compte de test, et les landing pages enregistrent l'action sans stocker de vrais identifiants.
- Excluez les personnes en situation sensible selon ce qui a été convenu avec les RH, et respectez les horaires d'appel de chaque pays.
- Limitez l'accès aux enregistrements aux personnes qui en ont besoin et supprimez-les selon le calendrier convenu.
- Débriefez sans reproche. Partagez les résultats par équipe, accompagnez les personnes en privé et valorisez les employés qui ont bloqué ou signalé l'appel.
Quels indicateurs montrent les progrès ?
Suivez les résultats par équipe et par prétexte, et observez la tendance d'un trimestre à l'autre. Un taux de réussite unique masque la différence entre un employé qui a poliment refusé et un employé qui a vérifié et signalé.
| Indicateur | Ce qu'il vous apprend | Tendance visée |
|---|---|---|
| Compromis, total ou partiel | Qui a donné à l'appelant ce qu'il demandait | En baisse chaque trimestre |
| A résisté, blocage | Qui a refusé et mis fin à l'échange | En hausse chaque trimestre |
| Signalé | Qui a utilisé le canal de signalement | En hausse chaque trimestre |
| Activité sur l'email de suivi | Qui a agi sur l'email annoncé pendant l'appel | En baisse chaque trimestre |
| Écart lié à la voix familière | Obéissance supplémentaire face à une voix connue | En réduction |
| Vérification par le support | Agents ayant suivi toutes les étapes de vérification | Jusqu'à tous les agents |
Quelles erreurs éviter ?
- Tester avant d'enseigner. Publiez d'abord la règle, sinon les résultats montrent seulement qu'elle n'a jamais été partagée.
- Appeler tout le monde le même jour. L'information circule en quelques minutes et les résultats mesurent la rumeur.
- Garder le même prétexte toute l'année. Les employés apprennent le script, pas le réflexe.
- Ignorer le sens inverse. La procédure de réinitialisation du support est le contrôle que visent les attaquants.
- Publier des noms. La honte fait baisser les signalements, et le signalement est le comportement dont vous avez le plus besoin.
-
Un appelant IA autorisé contacte les employés au nom du support et demande ce que demandent les attaquants, comme un code à usage unique, une session à distance ou une réinitialisation de mot de passe. Menez-la après avoir publié une règle de vérification, évaluez chaque appel et faites suivre les échecs d'une courte leçon.
-
Les simulations de vishing sont généralement menées avec une autorisation écrite de la direction, mais les règles d'enregistrement des appels, de consentement et de protection des données varient selon les pays. Examinez-les avec le juridique, les RH et, le cas échéant, les représentants du personnel avant le premier appel.
-
Le responsable du support doit le savoir, pour que les vrais rappels des employés soient bien traités. Les agents peuvent être informés que des tests ont lieu sans savoir quand, ce qui préserve la valeur de leur propre test de vérification.
-
Oui, avec le consentement de cette personne. Une voix clonée vérifie si les employés contrôlent toujours la demande lorsque la voix est familière. Utilisez-la uniquement avec les équipes qui connaissent cette voix, et convenez à l'avance de la conservation et de la suppression de l'enregistrement et du clone.
-
Menez un cycle complet au moins chaque trimestre pour les équipes à haut risque, comme le support informatique, la finance et les assistants de direction, en variant les prétextes à chaque fois. Les équipes aux résultats compromis répétés peuvent être appelées plus souvent, avec une formation associée.