Le tableau de bord d’Arsen répond à trois questions : à quel point votre organisation est exposée, où se situe le risque, et que faire ensuite. La page de campagne montre qui a fait quoi dans chaque campagne de phishing, à quelle vitesse, et quelle suite donner pour chaque personne.
Qu’est-ce que la gestion du risque humain ?
La gestion du risque humain traite le comportement des collaborateurs comme un risque de sécurité mesurable. Plutôt que de compter les formations suivies, elle mesure la réaction des personnes face à des attaques réalistes comme le phishing, le vishing et les deepfakes, suit cette exposition dans le temps et par groupe, et oriente les tests et la formation là où le risque est le plus élevé. Le résultat est un niveau de risque que l’équipe sécurité peut expliquer, comparer et réduire.
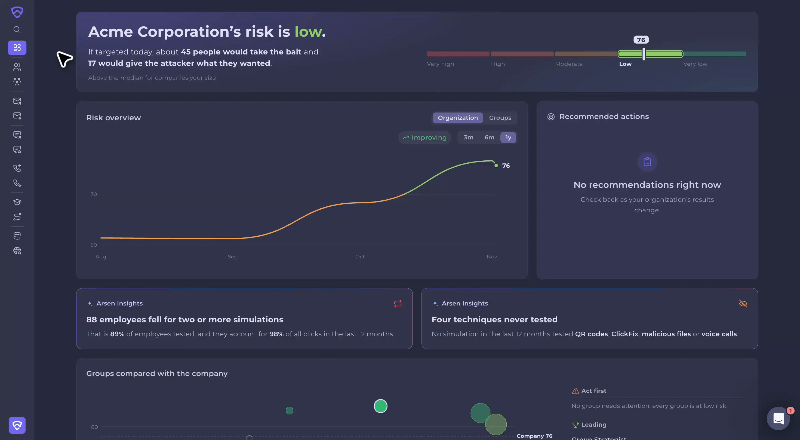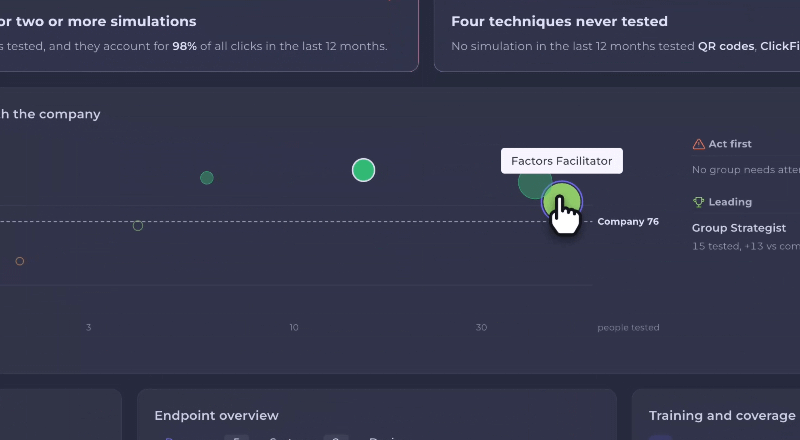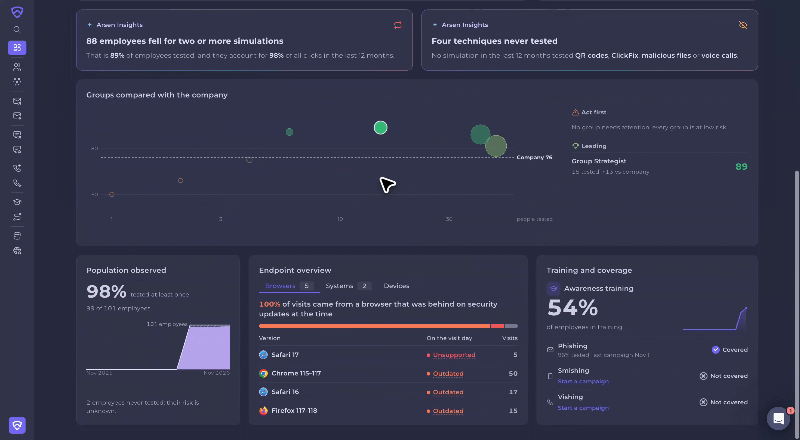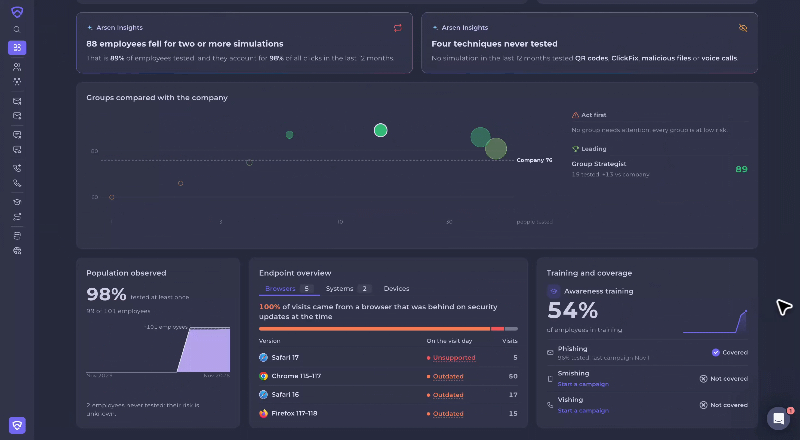
Le tableau de bord : le risque de votre organisation
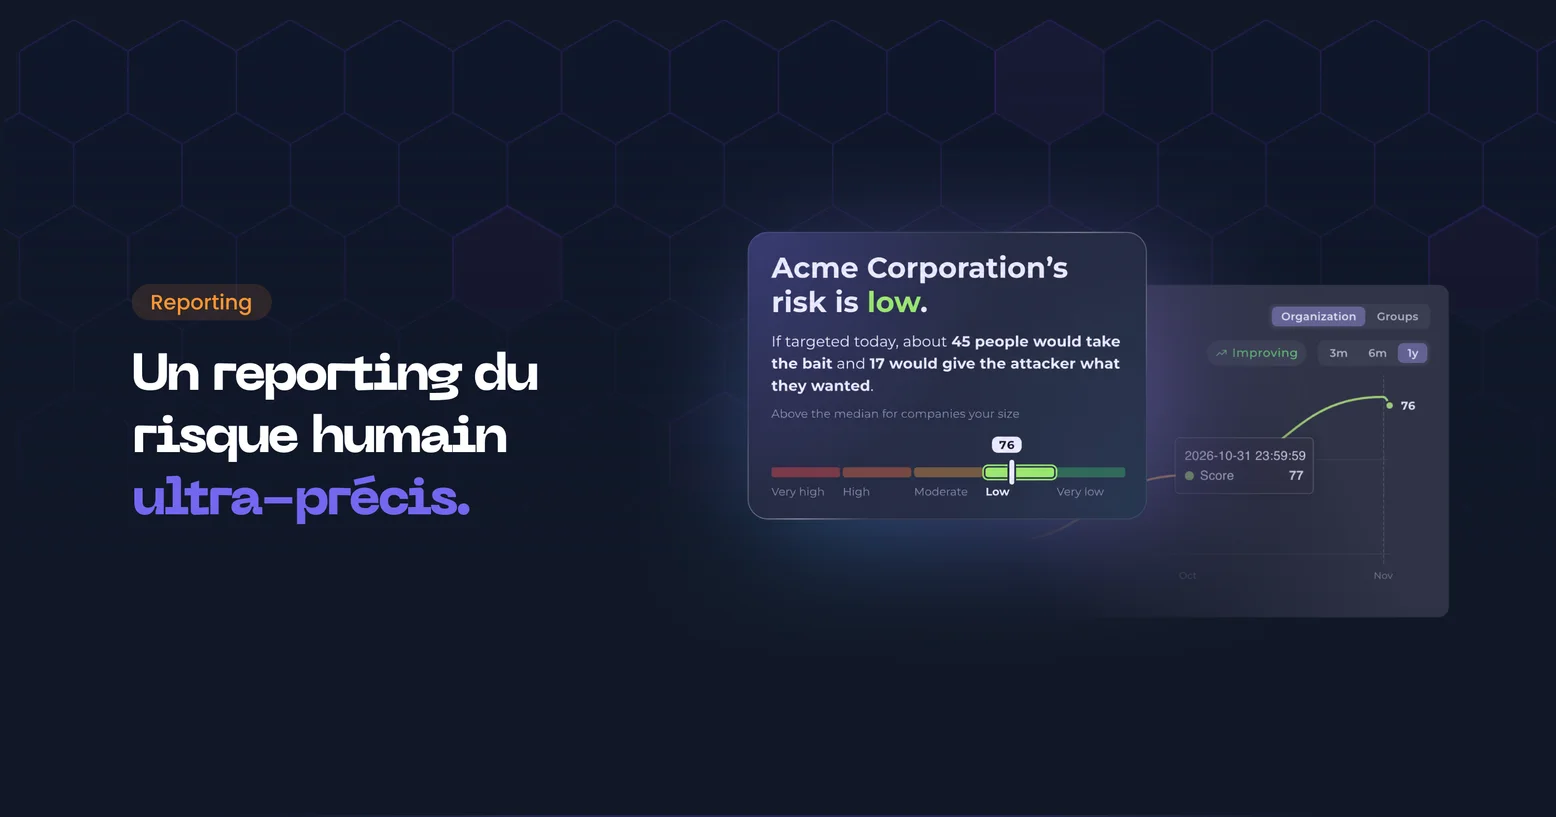
Le tableau de bord s’ouvre sur une phrase qui résume votre risque, par exemple « Pour Acme, le risque est modéré. » En dessous, le score est placé sur une échelle à cinq niveaux, avec son évolution sur les 3 derniers mois et le score médian des entreprises de votre taille.
Les cinq niveaux de risque suivent des tranches de score : 0 à 40, 40 à 50, 50 à 60, 60 à 80 et 80 à 100. La comparaison repose sur le score médian des clients Arsen de taille comparable, relevé chaque mois. C’est un repère pour vous situer, pas un objectif à atteindre.
Ce que montre le tableau de bord
| Bloc | Ce qu’il montre | Ce que vous en faites |
|---|---|---|
| Résumé du risque | Votre risque en une phrase, le score sur cinq niveaux, l’évolution sur 3 mois et la médiane des entreprises comparables | Présenter votre exposition en une ligne |
| En cas d’attaque aujourd’hui | Combien de personnes mordraient à l’hameçon lors d’une vraie attaque, et combien donneraient à l’attaquant ce qu’il cherche | Traduire le score en conséquence concrète |
| Historique du score | Votre score sur 3 mois, 6 mois ou 1 an, tracé sur les cinq niveaux de risque | Suivre la progression sur une période |
| Qui a été testé | Combien de collaborateurs ont été testés au moins une fois | Repérer le risque que vous ne mesurez pas encore |
| Groupes comparés à l’entreprise | Les groupes classés par rapport au score de l’entreprise, avec les groupes À traiter en priorité et En tête, et une carte des plus grands groupes selon leur effectif et leur risque | Choisir le groupe à traiter en premier |
| Actions recommandées | La prochaine étape, préparée sous forme de campagne en un clic | Lancer la suite qui fera le plus progresser le score |
| Arsen Insights | Des constats signalés automatiquement à partir de vos résultats | Ajuster votre stratégie de test |
| Formation et couverture | Pour chaque module, la part de collaborateurs couverts et la date de la dernière campagne | Repérer les modules inutilisés ou pas encore démarrés |
| Vue des postes | Les navigateurs, systèmes et appareils utilisés pour ouvrir les simulations, et ceux qui n’étaient pas à jour des correctifs de sécurité | Prévenir les personnes sur des systèmes non à jour |
En cas d’attaque aujourd’hui
À partir des résultats des 12 derniers mois, le tableau de bord estime ce qu’une vraie attaque produirait aujourd’hui dans votre organisation, par exemple : « En cas d’attaque aujourd’hui, environ 27 personnes mordraient à l’hameçon et 11 donneraient à l’attaquant ce qu’il cherche. »
L’estimation prend le dernier résultat de chaque collaborateur sur chaque canal au cours des 12 derniers mois, et l’applique à l’ensemble des effectifs. Si moins de 20 collaborateurs, ou moins de 30 % des effectifs, ont été testés, le tableau de bord l’indique au lieu de faire une estimation.
Groupes, actions recommandées et constats
Les groupes sont classés par rapport au score de l’entreprise. Les groupes qui couvrent la majeure partie de l’entreprise, ou dont trop peu de personnes ont été testées, sont exclus de la comparaison, car les comparer serait trompeur.
La carte Actions recommandées indique le groupe, la technique ou le module qui fera le plus progresser le score :
- Couverture : tester les collaborateurs qui n’ont jamais été testés.
- Groupes : relancer un groupe dont le score est nettement inférieur à celui de l’entreprise.
- Modules : démarrer un module auquel votre organisation a accès sans l’avoir encore utilisé, comme le vishing ou la sensibilisation.
En un clic, la campagne est préparée avec l’audience et le nom déjà remplis. Une suggestion ignorée revient au bout d’une semaine si elle reste pertinente.
Arsen Insights signale des constats qui orientent votre stratégie de test : pas de bouton de signalement, techniques jamais testées (QR codes, ClickFix, fichiers malveillants, appels vocaux), un petit groupe qui porte une grande part du risque, des collaborateurs piégés deux fois ou plus, votre canal le plus faible, ou un signalement en progrès.
Formation et couverture, et Vue des postes
Formation et couverture montre, pour la sensibilisation, le phishing et le vishing, la part de collaborateurs couverts et la date de la dernière campagne.
Vue des postes liste les navigateurs, systèmes et appareils que les collaborateurs utilisaient en ouvrant une simulation, et signale ceux qui n’étaient pas à jour des correctifs de sécurité le jour de la visite. Ouvrez un constat pour voir les personnes concernées, copier leurs e-mails ou les marquer comme traitées. La vue des postes et la comparaison des groupes remplacent les anciennes cartes appareils, navigateurs et groupes, avec les mêmes informations classées par ordre de priorité.
La page de campagne : le résultat d’une campagne
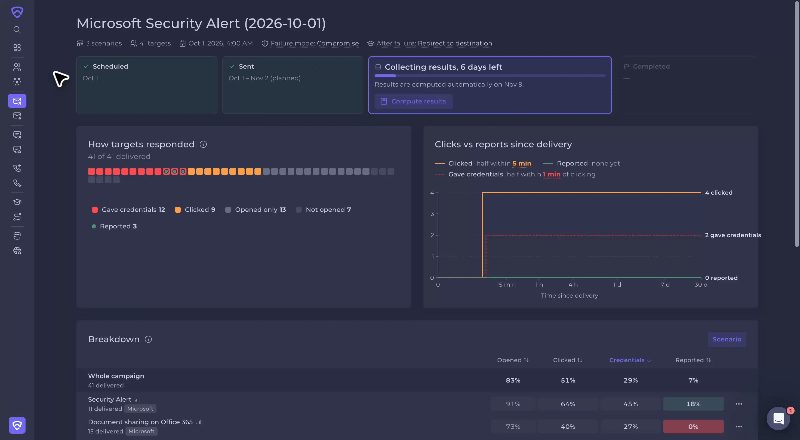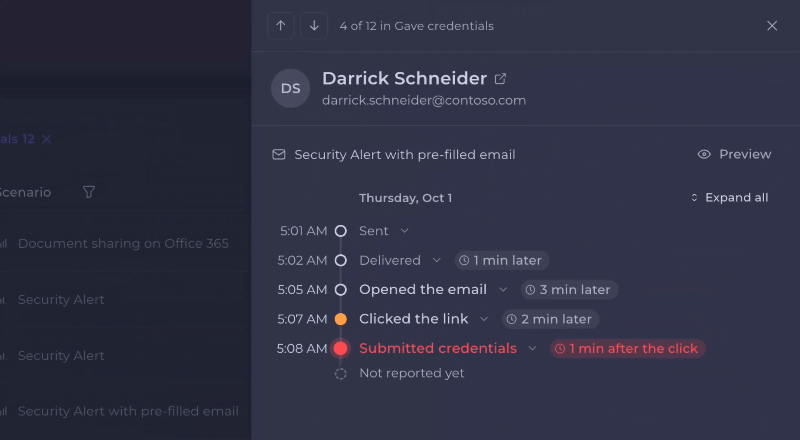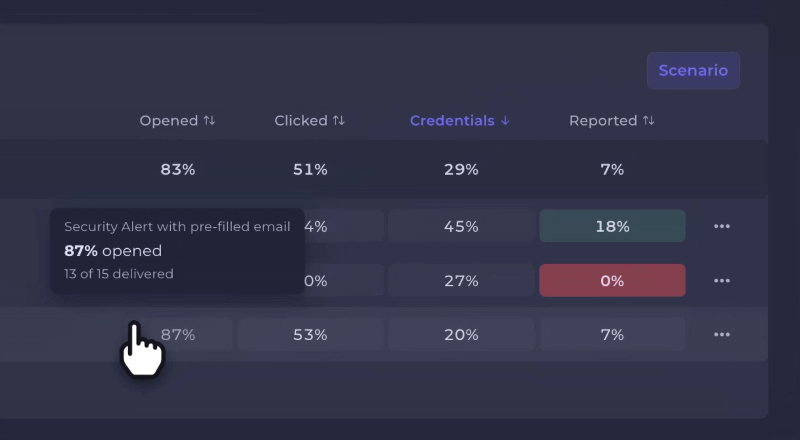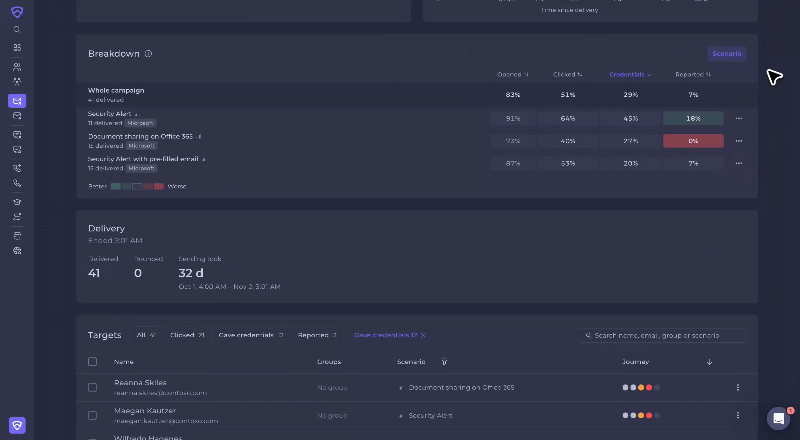
La page de campagne s’ouvre sur le résultat en une phrase, par exemple : « 42 sur 300 ont cliqué (14 %), dont 6 ont saisi leurs identifiants. 25 l’ont signalé. » Une frise indique où en est la campagne : programmée, en cours d’envoi, en collecte des résultats ou terminée.
Ce que montre la page de campagne
| Bloc | Ce qu’il montre |
|---|---|
| Résultat en une phrase | Clics, saisies et signalements, avec une frise de l’étape de la campagne |
| Envoi | Ce qui a été envoyé, délivré ou rejeté, et la courbe d’envoi par rapport au plan prévu |
| Les réactions des cibles | Un carré par cible ou groupe de cibles, coloré selon ce qu’elles ont fait, avec un repère pour les signalements |
| Clics contre signalements | Ce qui est arrivé en premier, le premier clic ou le premier signalement, et la vitesse des clics et des signalements |
| Détail | Chaque groupe, scénario ou langue comparé à l’ensemble de la campagne, de bien meilleur à bien moins bon |
| Qui a fait quoi | Des filtres en un clic sur les cibles et une chronologie complète pour chaque personne |
Les réactions des cibles, et leur vitesse
Chaque cible est un carré coloré selon ce qu’elle a fait. Sur les grandes campagnes, un carré représente plusieurs cibles, de 1 à 100 selon la taille de la campagne. Un repère indique un signalement, fait avec le bouton de signalement ou manuellement auprès d’un administrateur. Cliquez sur un carré pour ouvrir la fiche de la personne.
Le graphique clics contre signalements montre ce qui est arrivé en premier, le premier clic ou le premier signalement, et la vitesse des deux. Des signalements qui suivent le rythme des clics montrent des collaborateurs qui repèrent la tentative tôt.
Dans le détail par groupe, scénario ou langue, chaque segment est comparé à l’ensemble de la campagne. Les segments trop petits pour être comparés sont mis de côté plutôt que de vous induire en erreur.
Qui a fait quoi
Filtrez les cibles en un clic avec Identifiants saisis, Non signalé ou Formation à faire (a cliqué sans terminer la formation). Chaque personne a une chronologie complète de ce qui s’est passé, avec appareil, navigateur et localisation, et le temps écoulé entre chaque étape. Les mots de passe faibles sont signalés par une icône de clé.
Passer à l’action
Sélectionnez des cibles dans la liste, puis :
- Ajoutez-les à un groupe pour les retester ou les former plus tard.
- Exportez la liste.
- Marquez une personne comme ayant signalé.
- Supprimez un événement déclenché par un scanner de messagerie.
Filtrer sur Identifiants saisis et ajouter ces cibles à un groupe est le chemin le plus court vers une campagne de suivi sur les personnes les plus exposées.
Prérequis
- Rien à activer : le tableau de bord est actif pour toutes les organisations.
- Les pages de campagne utilisent automatiquement cette présentation.
- L’estimation En cas d’attaque aujourd’hui nécessite au moins 20 collaborateurs et 30 % des effectifs testés au cours des 12 derniers mois.
-
Le tableau de bord montre le niveau de risque humain de votre organisation en une phrase, son évolution et sa position par rapport aux entreprises de votre taille, une estimation de ce qu’une vraie attaque produirait aujourd’hui, les groupes classés par rapport à l’entreprise, les actions recommandées, des constats automatiques, la couverture de la formation et les postes utilisés par les collaborateurs en ouvrant une simulation.
-
La vue des postes et la comparaison des groupes les remplacent. Elles montrent les mêmes informations, classées par ordre de priorité.
-
Non. Elle nécessite suffisamment de résultats. Si moins de 20 collaborateurs, ou moins de 30 % des effectifs, ont été testés au cours des 12 derniers mois, le tableau de bord l’indique au lieu de faire une estimation.
-
Non. Le tableau de bord est actif pour toutes les organisations, et les pages de campagne utilisent automatiquement cette présentation.