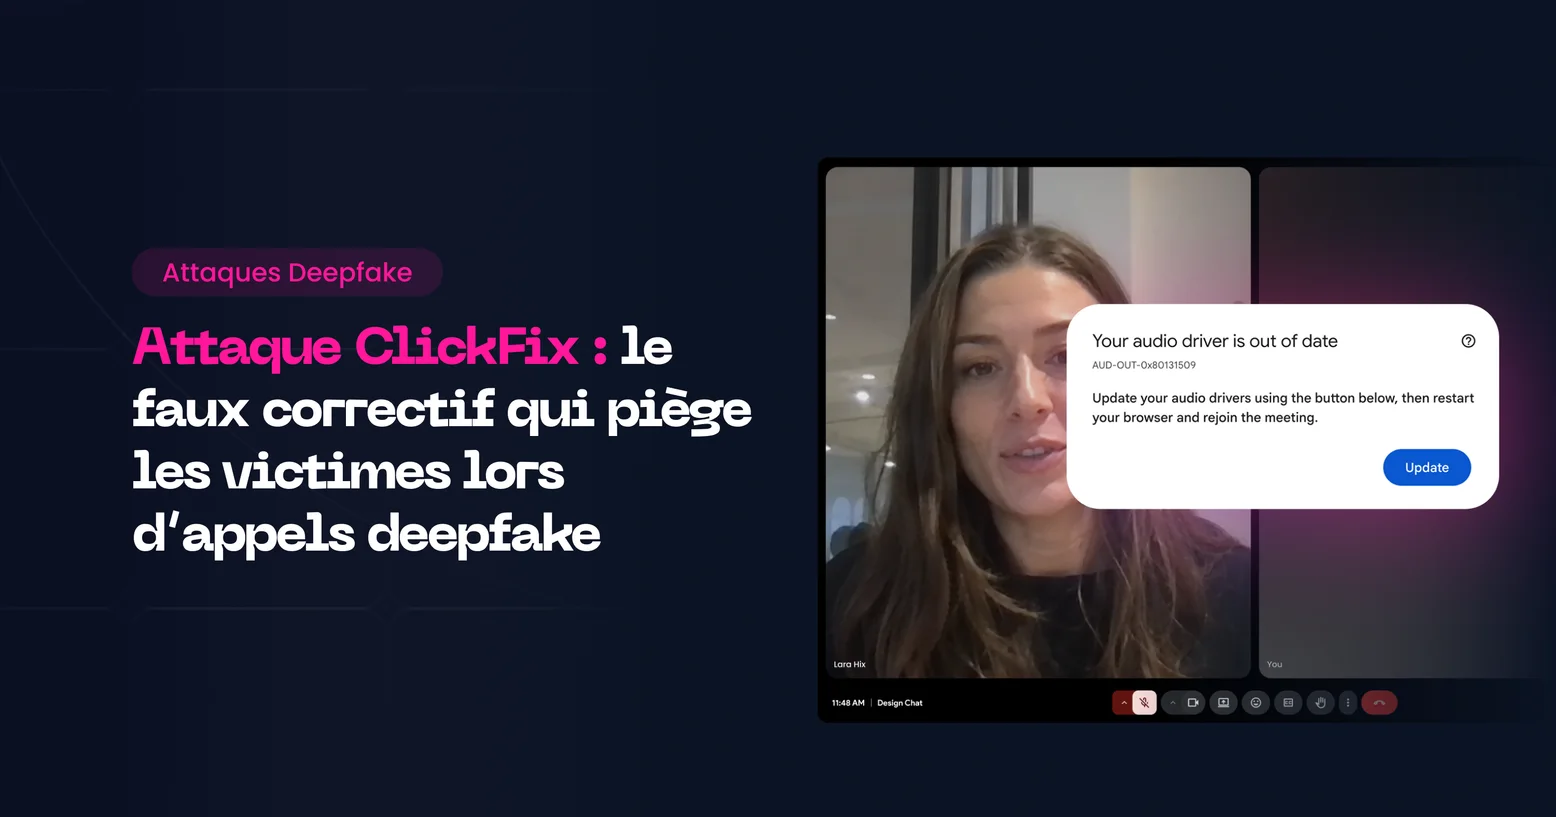
Une attaque ClickFix pousse une personne à exécuter elle-même une commande malveillante, présentée comme une solution. Lors d'un appel vidéo deepfake, cette « solution » arrive en dernier : le son du dirigeant coupe, une fenêtre annonce un pilote audio obsolète, et l'employé exécute le code de l'attaquant.
Points à retenir
- ClickFix n'exploite aucune faille. La victime copie et exécute elle-même la commande, ce qui explique pourquoi Microsoft l'a vue atteindre des postes équipés d'un EDR.
- Dans le cas documenté par Mandiant en février 2026, un compte Telegram piraté, une invitation Calendly et une fausse page Zoom ont mené à un faux problème audio, puis à des commandes de « dépannage » qui ont installé sept familles de logiciels malveillants.
- Le deepfake apporte l'autorité. L'incident technique donne une raison d'agir. La solution ressemble à un message de la plateforme, pas à la demande d'une personne.
- Aucun logiciel de visioconférence légitime ne demande de coller une commande dans le Terminal, PowerShell ou la boîte de dialogue Exécuter pour réparer le son.
- Une simulation qui se termine sur une fausse mise à jour permet de répéter toute la chaîne, puis de sensibiliser les employés sur le moment.
Qu'est-ce qu'une attaque ClickFix ?
Une attaque ClickFix est une technique d'ingénierie sociale qui amène un utilisateur à exécuter une commande malveillante sur son propre poste. Une fausse erreur, un faux CAPTCHA ou une fausse page de mise à jour copie une commande dans le presse-papiers et demande de la coller dans la boîte de dialogue Exécuter de Windows, Windows Terminal, PowerShell ou le Terminal de macOS. Aucune vulnérabilité n'est exploitée : c'est l'utilisateur qui exécute.
Dans son analyse de ClickFix publiée en août 2025, Microsoft Threat Intelligence décrit des campagnes qui ciblent « des milliers d'appareils professionnels et personnels dans le monde chaque jour ». PowerShell, mshta, rundll32 et curl sont les chemins d'exécution les plus courants, et des logiciels de vol d'informations comme Lumma Stealer figurent parmi les payloads fréquents. Le rapport de menaces d’ESET pour le premier semestre 2025 mesure une hausse de 517 % des détections ClickFix entre le second semestre 2024 et le premier semestre 2025.
Les leurres classiques restent les faux CAPTCHA, les erreurs de navigateur et les invitations à consulter un document partagé. Les attaquants font varier le prétexte en usurpant Microsoft, Cloudflare ou des services de cryptomonnaies.
Lancer une simulation de phishing ClickFix →
Pourquoi la fenêtre ClickFix arrive-t-elle à la fin d'un appel deepfake ?
Parce qu'à la fin de l'appel, la victime n'évalue plus la demande. Le dirigeant deepfake impose son autorité et l'urgence, un incident technique interrompt la conversation, et la « solution » semble venir de la plateforme de visioconférence plutôt que d'une personne. L'exécuter revient à aider la réunion à reprendre, pas à obéir à un inconnu.
Chaque étape lève une défense que le ClickFix par email doit encore contourner :
| Étape | Ce que gagne l'attaquant | Ce qui est contourné |
|---|---|---|
| Invitation d'un contact connu | Un expéditeur de confiance et un créneau fixé | La réputation de l'expéditeur et le filtrage des emails |
| Vidéo d'un dirigeant familier | L'autorité et la pression sociale pour régler vite le problème | Le réflexe de questionner un interlocuteur inconnu |
| Coupure du son | Une raison crédible de « dépanner » | La méfiance : tout le monde a déjà perdu le son en réunion |
| Fenêtre de mise à jour ou de dépannage | L'exécution par la victime elle-même | L'analyse des pièces jointes et la protection contre les exploits |
Dans cette même analyse de Microsoft, les équipes Defender Experts font état de milliers d'appareils touchés chaque mois par une exécution ClickFix début 2025, y compris dans des environnements équipés d'un EDR. L'appel deepfake ajoute une couche de persuasion humaine à une technique qui fonctionne déjà.
Comment s'est déroulée l'attaque Zoom deepfake d'UNC1069, étape par étape ?
En février 2026, Mandiant a documenté une intrusion chez une entreprise de cryptomonnaies menée par UNC1069, un acteur à motivation financière soupçonné de liens avec la Corée du Nord. La chaîne combinait un compte Telegram compromis, une fausse réunion Zoom, une vidéo qui semblait être un deepfake et un payload ClickFix.
Mandiant précise ne pas avoir pu récupérer de preuve forensique confirmant que la vidéo avait été générée par IA. La chaîne a fonctionné malgré tout : la victime pensait qu'un haut responsable participait à l'appel.
UNC1069 est-il un cas isolé ?
Non. En avril 2026, Arctic Wolf Labs a décrit une campagne BlueNoroff dans laquelle un lien Zoom en typosquatting ouvrait une page reproduisant l'interface de Zoom ou de Teams, peuplée de portraits générés par IA, de montages deepfake et de vidéos volées à des victimes précédentes. Quand le son coupait, une fenêtre annonçait que le « SDK est obsolète » et proposait un bouton « Update Now » qui plaçait une commande PowerShell malveillante dans le presse-papiers.
Arctic Wolf a identifié au moins 100 victimes dans plus de 20 pays, relié plus de 80 domaines Zoom et Teams en typosquatting à la même infrastructure, et constaté que les CEO et fondateurs représentaient 45 % des cibles. Les victimes enregistrées servaient ensuite de matière aux leurres suivants. Le phénomène ne se limite pas aux cryptomonnaies : chez Arup, un employé a viré 25 millions de dollars après un appel vidéo dans lequel les hauts responsables à l'écran étaient des deepfakes, comme l'a rapporté le Forum économique mondial. Le contrôle qui casse cette chaîne est un rappel sur un numéro connu avant tout paiement ou changement d'accès.
Quels signaux doivent alerter face à une fenêtre ClickFix pendant un appel vidéo ?
Le signal le plus fort, c'est la demande elle-même : Zoom, Microsoft Teams et Google Meet ne demandent jamais de coller une commande dans un terminal pour réparer le son ou mettre à jour un SDK. Toute réunion qui se termine par « copiez ceci et exécutez-le » doit être traitée comme une attaque, quel que soit le visage apparu à l'écran.
Les autres signaux à enseigner aux employés :
- Le lien de la réunion pointe vers un domaine qui n'est pas celui de la plateforme, par exemple un domaine similaire avec des lettres en plus ou une extension inhabituelle.
- L'invitation est arrivée par Telegram, LinkedIn ou un lien de prise de rendez-vous, de la part d'un contact jamais rencontré sur ce canal.
- La page de la réunion s'ouvre dans le navigateur et demande votre caméra et votre nom avant que quiconque ne parle.
- La vidéo des participants tourne en boucle, se répète ou ne réagit jamais à ce que vous dites.
- Un bouton copie du texte à votre place, ou la page vous demande d'appuyer sur Win+R, d'ouvrir le Terminal ou PowerShell.
- On vous presse de régler le problème vite pour ne pas faire attendre le « dirigeant ».
La bonne réaction est simple : quitter l'appel, ne rien exécuter, et contacter la personne par un canal déjà connu. Signalez l'invitation à l'équipe sécurité pour que les autres destinataires soient prévenus.
Quels contrôles techniques réduisent l'exposition à ClickFix ?
Microsoft recommande de désactiver la boîte de dialogue Exécuter par stratégie de groupe là où elle n'est pas utile, d'activer la journalisation des blocs de script PowerShell, de configurer les avertissements de Windows Terminal pour les collages multilignes, et d'utiliser des navigateurs gérés par l'entreprise avec une protection web. Ces contrôles réduisent l'attaque sur Windows. Ils ne couvrent pas le Terminal de macOS utilisé dans l'intrusion d'UNC1069 : la décision humaine reste donc à tester.
Comment tester sans risque une attaque ClickFix par appel deepfake ?
Lancez une simulation qui reproduit toute la chaîne, de l'invitation à la fausse fenêtre de mise à jour, puis sensibilisez les employés qui suivent l'instruction. Une simulation ClickFix classique teste le leurre par email et sur le web. Une simulation d'appel deepfake teste le moment où l'autorité, l'incident technique et la « solution » arrivent ensemble.
| Simulation ClickFix classique | Simulation ClickFix par appel deepfake | |
|---|---|---|
| Leurre | Faux CAPTCHA, erreur de navigateur ou invitation à un document | Invitation à une réunion de la part d'un dirigeant choisi |
| Pression | La curiosité ou une tâche bloquée | L'autorité d'un visage familier et d'un appel en direct |
| Déclencheur | Message d'erreur sur une page web | Incident audio, puis fausse fenêtre de mise à jour |
| Ce qui est mesuré | Qui exécute une commande collée | Qui agit sur l'appel d'un dirigeant sans vérifier |
La simulation d'appel vidéo deepfake d'Arsen peut suivre cette séquence. Les employés reçoivent une invitation à une réunion réaliste qui usurpe l'identité de l'un de vos dirigeants, rejoignent une réplique au pixel près de l'interface d'appel et se retrouvent face à une reproduction deepfake de ce dirigeant. Un incident interrompt l'appel, un message dans le chat demande « vous m'entendez ? », l'appel se coupe et une fenêtre annonce que le pilote audio est obsolète. Cette fenêtre tient lieu de ClickFix. Les employés qui suivent l'instruction basculent directement en sensibilisation à chaud.
La fausse mise à jour n'est qu'un scénario parmi d'autres, mis en avant ici parce qu'il conclut très souvent les attaques réelles. Arsen crée des scénarios et des environnements sur mesure pour chaque entreprise, département ou profil interne : des scénarios précis, calqués sur les processus des équipes finance qui valident les paiements, ou des scénarios plus généralistes pour mesurer le risque à l'échelle sur de grandes équipes. L'équipe Arsen construit le persona, le scénario, les contenus et le calendrier d'envoi, et votre équipe les valide.
Chaque simulation est complétée par des leçons de sensibilisation interactives et adaptatives qui renforcent concrètement la préparation des équipes face au prochain appel suspect. Les résultats figurent aux côtés des campagnes de phishing et de vishing dans les mêmes rapports. La simulation deepfake est proposée en option d'un contrat Arsen.
Plateformes disponibles pour les simulations d'appel vidéo deepfake :
 Microsoft Teams
 Google Meet
 Zoom
En savoir plus sur la simulation deepfake →
FAQ
-
Une attaque ClickFix est une technique d'ingénierie sociale qui convainc un utilisateur de copier et d'exécuter une commande malveillante sur son propre ordinateur, généralement présentée comme la solution à une erreur, à un CAPTCHA ou à une mise à jour. Comme c'est l'utilisateur qui exécute la commande, l'attaque ne nécessite aucune vulnérabilité logicielle.
-
À la fin de l'appel, la victime fait confiance à la réunion et veut qu'elle fonctionne. Une coupure du son mise en scène donne une raison naturelle de « dépanner », et la fenêtre semble venir de la plateforme : la victime exécute la commande sans y voir une demande de l'attaquant.
-
Oui. Dans l'intrusion d'UNC1069 documentée par Mandiant, la victime a exécuté dans le Terminal de macOS des commandes présentées comme un dépannage audio, et l'une d'elles a téléchargé et exécuté un script distant. La même fausse page proposait aussi des commandes Windows.
-
Pas de façon fiable. Microsoft a observé des milliers d'appareils touchés chaque mois par une exécution ClickFix début 2025, y compris là où un EDR était déployé. Désactiver la boîte de dialogue Exécuter, journaliser PowerShell et avertir lors des collages multilignes réduisent l'exposition, et les employés doivent toujours savoir reconnaître la demande.
-
Vérifiez le domaine avant de rejoindre la réunion : les domaines similaires ajoutent des lettres, une région ou une extension inhabituelle au vrai nom. Toute page de réunion qui demande d'exécuter une commande, d'installer un « SDK » ou de mettre à jour un pilote depuis le navigateur est malveillante. Confirmez la réunion avec l'organisateur par un canal connu.
-
Non. La victime a décrit une vidéo qui semblait être un deepfake du CEO d'une entreprise de cryptomonnaies, mais Mandiant n'a pas pu récupérer de preuve forensique confirmant une génération par IA. Arctic Wolf a par ailleurs documenté de fausses pages de réunion utilisant des portraits générés par IA, des montages deepfake et des vidéos volées.
Voyez comment votre équipe réagit à un appel deepfake qui se termine par une fausse mise à jour
Réservez une démo pour découvrir comment Arsen déroule une simulation d'appel deepfake construite autour de vos propres dirigeants, de l'invitation à la fausse fenêtre de mise à jour et à la sensibilisation qui suit.